
Praktische technische Unterstützung
Ein Leitfaden für Einsteiger zum Thema Heimnetzwerk
Verstehen Sie Wi-Fi, Ethernet, Router, switches, IP-Adressen, Gateways, Subnetze, VLANs, DMZs und VPNs mit einem funktionierenden Heimnetzwerkbeispiel.
Zuletzt bewertet am:
Starten Sie hier: Wi-Fi verbindet ein Gerät mit einem nahe gelegenen drahtlosen Netzwerk. Ethernet erledigt diese Aufgabe über ein Kabel. Ihre Internetverbindung verbindet Ihr Heimnetzwerk mit anderen Netzwerken. Die Verbesserung eines Teils verbessert nicht automatisch die anderen.
Die Form eines Heimnetzwerks
Stellen Sie sich ein Haus mit einem Laptop, zwei Telefonen, einem Fernseher und einem Drucker vor. Die Telefone verwenden Wi-Fi. Der Fernseher verwendet Ethernet. Sie können immer noch zum gleichen lokalen Netzwerk gehören, oder LAN. Der LAN ist der Teil, den Sie zu Hause verwalten; das Internet ist die viel größere Sammlung von Netzwerken darüber hinaus.
Die von Ihrem Internetanbieter gelieferten Boxen kombinieren häufig mehrere Funktionen: Router, Ethernet switch, Wi-Fi Access Point, Firewall und manchmal auch Modem.Diese Funktionen können auch in separaten Boxen bewohnt werden.Wenn Sie zuerst die Funktionen lernen, werden die Produktnamen viel weniger verwirrend.
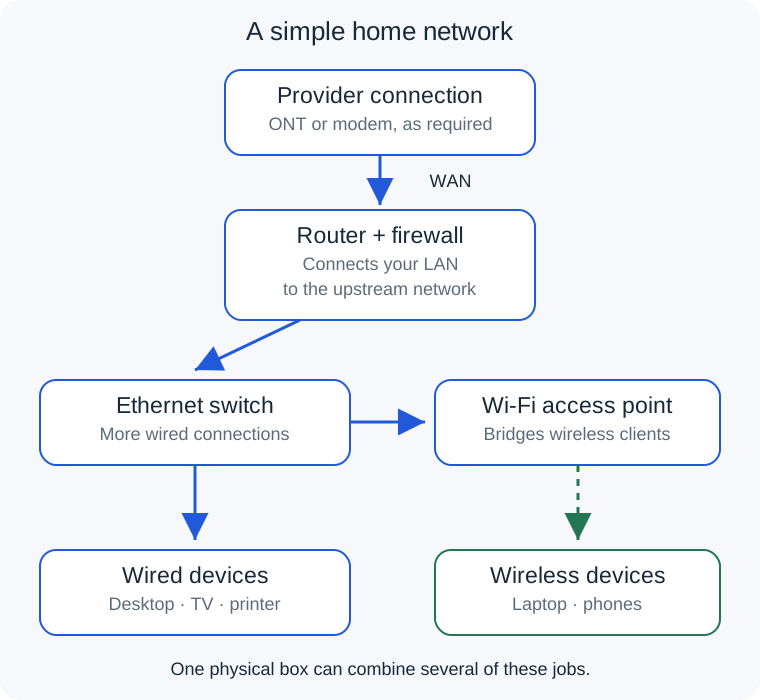
In diesem vereinfachten Beispiel verbindet ein optisches Netzwerkterminal (ONT) den Glasfaserdienst des Anbieters mit dem Ethernet-WAN-Port (Wide Area Network) des Routers. Ein anderer Dienst kann ein Kabel- oder DSL-Modem, ein integriertes Modem/Router oder einen mobilen Datenrouter verwenden.
Wi-Fi, Ethernet und Breitband sind separate Links
Ein Laptop kann einen schnellen Breitband-Service am Router haben, aber eine schlechte drahtlose Verbindung durch mehrere Wände, umgekehrt kann der Laptop, der neben einem ausgezeichneten Zugangspunkt sitzt, nicht schneller aus dem Internet herunterladen, als der verfügbare Breitbandpfad es erlaubt.
Wi-Fi Wände, Störungen, Entfernung, Client-Funktionen und die Position des Zugangspunkts beeinflussen das Ergebnis. Eine gemeldete drahtlose Verbindungsrate entspricht nicht dem nutzbaren Download-Durchsatz. Ethernet 802.11b bietet normalerweise eine stabilere Verbindung ohne drahtlose Störungen, aber die ausgehandelte Geschwindigkeit, Verkabelung und Ausrüstung sind immer noch wichtig.
Ein Geschwindigkeitstest misst einen Pfad zu einem Testdienst. Eine Dateikopie auf ein lokales NAS misst einen anderen Pfad, hauptsächlich innerhalb Ihres Hauses.Die lokale Übertragung kann schnell sein, während Internet-Downloads langsam sind. Verwendung Der Internet-Geschwindigkeitstest Vergleichen Sie denselben Computer über Wi-Fi und Ethernet, jeweils einen Lauf, anstatt anzunehmen, dass jedes Ergebnis das gesamte Netzwerk beschreibt.
Acht Bits machen ein Byte aus, also ist 100 Mbps höchstens 12.5 MB/s vor Protokoll-Overhead und anderen Begrenzungen.100 Mbps 12.5 MB/s before protocol overhead and other limits. Der Downloadzeitrechner Hilft, diese Einheiten zu vergleichen, ohne eine reale Übertragungszeit zu versprechen.
Was die verschiedenen Boxen tun
| Ausrüstung | Hauptbeschäftigung | Was es nicht automatisch tut |
|---|---|---|
| Modem oder ONT | Beendet die Zugriffsverbindung des Providers. | Ersetzen Sie alle benötigten Routing- und Wireless-Funktionen. |
| Router | Leitet Datenverkehr zwischen IP-Netzwerken weiter. | Geben Sie Wi-Fi an, es sei denn, es enthält auch einen Zugriffspunkt. |
| Ethernet switch | Verbindet kabelgebundene Geräte in einem Netzwerk. | Erhöhen Sie die Geschwindigkeit Ihres Breitbandpakets. |
| Zugangspunkt | Verbindet drahtlose Clients mit einem Netzwerk. | Benötigen Sie ein separates Internet-Abonnement für jedes Zimmer. |
| Firewall | Wendet Regeln an den Grenzen an, die es steuert. | Machen Sie jede dahinterstehende Anwendung sicher. |
Ein gewöhnlicher nicht verwalteter switch ist nützlich, wenn Sie mehr Ethernet-Sockel benötigen. Ein verwalteter switch fügt Konfigurationen wie VLANs und Überwachung hinzu. Einige switches können auch routen, aber ein einfacher Heim-switch ersetzt den Router nicht. Power over Ethernet oder PoE kann kompatible Access Points über das Netzwerkkabel mit Strom versorgen; überprüfen Sie die erforderliche Stromversorgung und den unterstützten PoE-Standard.
IP-Adressen, Subnetze und Gateways
Eine IP-Adresse identifiziert eine Schnittstelle für die Kommunikation über IP-Netzwerke. Ein Gerät kann mehrere Schnittstellen und mehrere Adressen haben, einschließlich IPv4 und IPv6.Es gibt nicht immer eine einzige „IP des Computers“.
Nehmen wir für ein funktionierendes IPv4-Beispiel an, dass Ihr Heim-Subnetz 192.168.50.0/24. The /24 Die IP-Adresse ist der Teil der Adresse, der den Netzwerkzugang beschreibt. 255.255.255.0. In diesem konventionellen Subnetz, 192.168.50.0 ist die Netzwerkadresse und 192.168.50.255 Die Broadcast-Adresse, normale Host-Adressen sitzen dazwischen.
| Gerät | Adresse | Standard-Gateway |
|---|---|---|
| LAN-Schnittstelle des Routers | 192.168.50.1 | Der Router verfügt über eigene Upstream-Routen. |
| Laptop | 192.168.50.20/24 | 192.168.50.1 |
| Drucker | 192.168.50.40/24 | 192.168.50.1 |
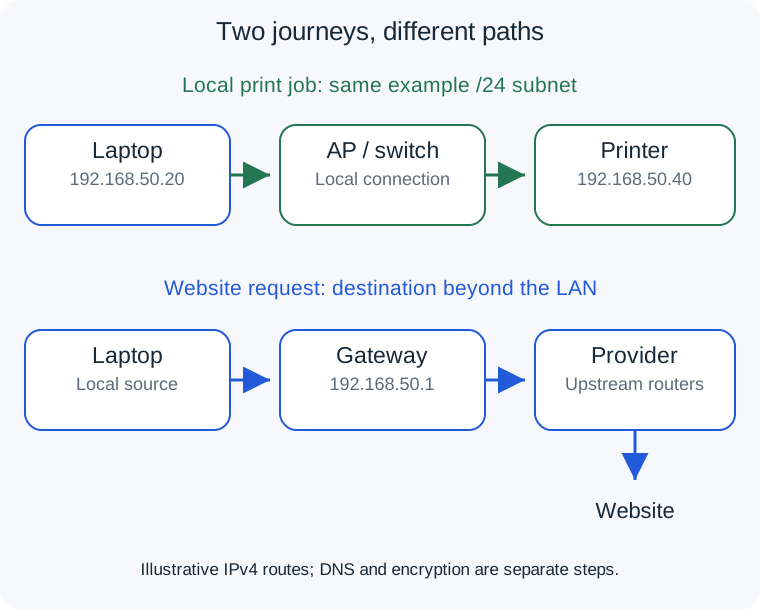
Der Laptop verwendet seine Adresse und Subnetzinformationen, um zu entscheiden, ob sich ein Ziel im lokalen Subnetz befindet. Für ein Ziel auf der Verbindung kommuniziert er lokal. Für Ziele ohne eine spezifischere Route sendet er den Datenverkehr an sein Standard-Gateway. In vielen Haushalten ist dies die LAN-Adresse des Routers. Das Gateway ist der nächste Hop, nicht die letzte Website.
Verwandeln Sie dies nicht in eine Regel, dass die ersten drei Ziffern immer übereinstimmen müssen.Diese Abkürzung beschreibt diese IPv4 /24Ebenso wird durch die manuelle Eingabe einer anders aussehenden Adresse kein korrekt getrenntes Netzwerk erstellt. Diese Beispieladressen dienen zum Lernen, nicht zum Einfügen von Einstellungen in ein bestehendes Netzwerk.
DHCP liefert Einstellungen; DNS beantwortet Namensfragen
DHCP (Dynamic Host Configuration Protocol) stellt normalerweise automatisch eine IPv4-Lease, Subnetzinformationen, Gateway- und DNS-Einstellungen bereit. Eine Lease ist eine Zuweisung für einen bestimmten Zeitraum, nicht notwendigerweise eine dauerhafte Identität. Eine DHCP-Reservierung ermöglicht es dem Server, einem bekannten Gerät wiederholt eine ausgewählte Adresse zuzuweisen. Dies ist oft einfacher zu verwalten, als einem Drucker manuell eine Adresse zuzuweisen, die mit dem automatischen Pool in Konflikt stehen könnte.
Das Domain Name System (DNS) hat eine andere Aufgabe: Es stellt Datensätze für Namen wie www.example.com. Ihr Router leitet DNS-Anfragen möglicherweise weiter, während sich der Resolver an einem anderen Ort befindet. Ein Browser, ein VPN oder ein verwaltetes Gerät verwendet möglicherweise einen anderen Resolver. DNS – Erläutert Vor der Annahme, dass eine Resolver-Änderung jedes Verbindungsproblem behebt.
Bei einem normalen Anfänger-LAN sollten Sie einen vorgesehenen DHCP-Dienst behalten und mit den bekannten Einstellungen beginnen.Wenn Sie versehentlich einen zweiten DHCP-Server hinzufügen, können Geräte inkonsistente Konfigurationen erhalten. Ein zweiter Zugriffspunkt erweitert normalerweise ein Netzwerk, anstatt bei der Konfiguration miteinander zu konkurrieren.
Einem Druckauftrag und einer Website-Anfrage folgen
Zuerst druckt der Laptop auf 192.168.50.40Diese Adresse befindet sich im selben Beispiel-Subnetz, sodass der Datenverkehr über den Zugriffspunkt und switch lokal verläuft. Es ist nicht erforderlich, dass Ihr Internetanbieter ihn an den Drucker weiterleitet. Ein absichtlich cloudbasierter Druckdienst ist ein anderer Fall.
Als nächstes öffnet der Laptop eine Website. Er benötigt normalerweise eine DNS-Antwort und dann eine verschlüsselte Verbindung zum Ziel. Internet-gebundene Pakete erreichen den Router, der sie über seine WAN-Verbindung weiterleitet. Andere Router tragen sie über das Internet, und Antworten kehren über den nutzbaren Rückweg zurück. Ihr Router ist nur der erste Routing-Schritt.
Bei vielen IPv4-Verbindungen zu Hause können private Geräte über die Netzwerkadressenübersetzung (Network Address Translation, NAT) eine öffentliche Adresse gemeinsam nutzen. Der Router verfolgt diese Übersetzungen und Verbindungen. Ihr Anbieter fügt möglicherweise eine weitere Übersetzungsebene hinzu, Carrier-Grade-NAT oder CGNAT. Unter CGNAT reicht eine gewöhnliche Portweiterleitungsregel zu Hause möglicherweise nicht für den eingehenden Zugriff aus.
IPv6 arbeitet üblicherweise ohne dieses Home-IPv4-Übersetzungsmuster. Geräte können global routingfähige IPv6-Adressen haben, während die Firewall unerwünschten eingehenden Datenverkehr weiterhin kontrolliert. Eine öffentliche Adresse bedeutet nicht automatisch, dass ein Gerät für jeden zugänglich ist. NAT sollte nicht als Ersatz für eine Firewall behandelt werden. Leitfaden zu öffentlichen und privaten IPs Erklärt die verschiedenen Ansichten.
Nützliche Ethernet-Verbindungen planen
Ein praktisches Layout ist Router zu switchEin Desktop, ein Fernseher, eine Spielekonsole oder ein NAS können von einer stabilen kabelgebundenen Verbindung profitieren, während die Telefone kabellos bleiben. Durch die Verkabelung des Backhauls eines Access Points, seiner Upstream-Verbindung, wird auch die Verwendung von Kabeln vermieden, die zu den Geräten und Access Points führen. Wi-Fi Sendezeit für diesen Link.
Ein Gigabit-Port, der über einen Adapter angeschlossen wird, der bei 10/100/1000 Mbit/s verhandelt, ist ein Gigabit-Port. 100 Mbps Es entsteht ein Engpass. A 2.5 Der Computer kann keine Verbindung herstellen. 1 Gbps switch Der Internet-Datenverkehr wird ebenfalls über die WLAN-Schnittstelle des Routers geleitet. WAN Schnittstellen- und Routingfähigkeiten.
Für permanente Verbindungen planen Sie geeignete Kabel, Steckdosen und Patchkabel, beschriften Sie beide Enden und testen Sie, bevor Sie das Kabel verstecken. Switched On Network Ethernet Verkabelung Playlist Zeigt Steckverbinder und Wandbuchsen.
Vermeiden Sie das versehentliche Erstellen einer Ethernet-Schleife, indem Sie dasselbe switches über mehrere nicht konfigurierte Pfade verbinden.Verwaltete Netzwerke können geplante Redundanz und Linkaggregation verwenden, aber zusätzliche Kabel schaffen nicht automatisch zusätzliche Kapazität.
Wi-Fi-Platzierung und Mesh verstehen
Ein Schrank hinter einem Fernseher ist selten ein idealer Ausgangspunkt. Vergleichen Sie den tatsächlichen Raum, in dem Anrufe fallen, mit einer Position näher am Access Point. Ändern Sie die Position oder eine Verbindung nach der anderen, damit das Ergebnis Ihnen etwas sagt.
Der Name des drahtlosen Netzwerks ist die SSID. Zwei Namen können unterschiedliche Bänder in einem LAN, separate Netzwerke oder einen Gastdienst darstellen. Moderne Systeme können auch einen Namen über Bänder hinweg verwenden. Eine höhere Frequenz bietet nicht automatisch einen besseren Service durch mehrere Wände; Client-Fähigkeiten und das Gebäude spielen eine Rolle.
Mesh-Systeme koordinieren mehrere Zugangspunkte. Ihr Backhaul kann kabelgebunden oder drahtlos sein. Ein Satellit benötigt immer noch einen nützlichen Upstream-Pfad; es in den bestehenden toten Punkt zu legen, kann enttäuschen. Vermeiden Sie auch, einen zweiten vollständigen Router hinter dem ersten hinzuzufügen, es sei denn, die zusätzliche Routing-Grenze ist absichtlich.
Wenn eine schwache Abdeckung die bestätigte Einschränkung ist, vergleichen Sie kabelgebundene Access Points und Mesh-Optionen. Der NETGEAR Orbi 970 (Affiliate-Link) ist eine Premium-Option, aber der Preis allein bestimmt nicht die Eignung. Orbi Review und Upgrade Diskussion. Neue drahtlose Geräte können einen Providerausfall nicht beheben.
Subnetze und VLANs: die nächste Stufe
Ein Subnetz ist ein IP-Adressierungs- und Routingkonzept. Ein virtuelles LAN (VLAN) trennt Ethernet-Broadcast-Domänen auf kompatiblen Geräten. Sie sind oft gepaart, aber nicht austauschbar. Ein VLAN erstellt nicht automatisch alle Firewall-Regeln, die Sie benötigen.
Sie könnten separate vertrauenswürdige Netzwerke, Gastnetzwerke und Internet-of-Things-Netzwerke planen. Gäste könnten auf das Internet zugreifen, aber nicht auf ein persönliches NAS. switches Um die beabsichtigte Trennung durchzusetzen. Ein anderer SSID Eine unterschiedlich aussehende IP-Adresse ist kein Beweis für Isolation.
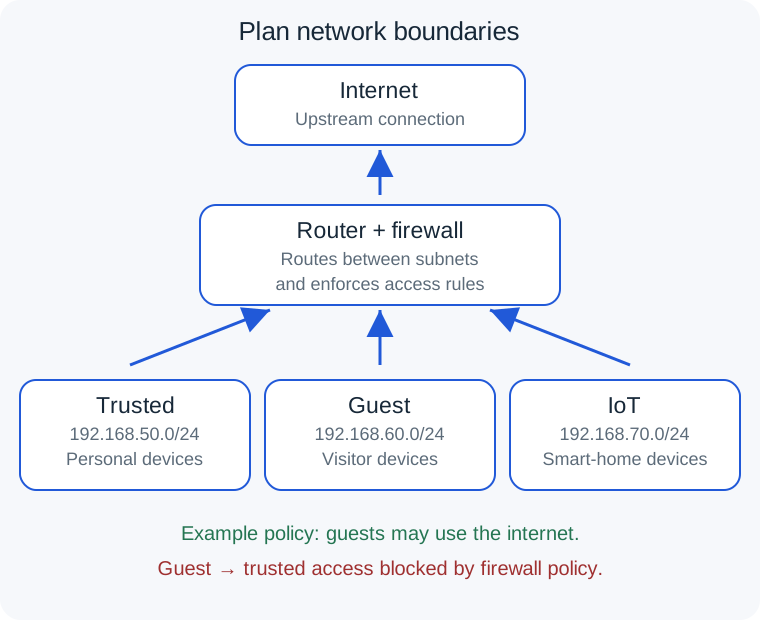
Schreiben Sie auf, welche Geräte kommunizieren müssen, bevor Sie sie trennen. Ein Telefon in einem Subnetz muss möglicherweise einen Drucker oder Lautsprecher in einem anderen Subnetz erkennen. Ermittlungsprotokolle überschreiten nicht unbedingt Subnetzgrenzen, daher muss dieses Verhalten gezielt konfiguriert werden.
Eine DMZ ist keine magische Sicherheitseinstellung
Eine demilitarisierte Zone (DMZ) ist in einem Netzwerk ein separater Bereich für Dienste, die einen besonderen Zugriff von außen benötigen. Firewall-Richtlinien beschränken den Zugriff zwischen diesem Bereich und internen Systemen.Es geht um kontrollierte Grenzen, nicht um eine Garantie, dass der Dienst sicher ist.
Die „DMZ-Host“-Einstellung eines Consumer-Routers leitet häufig ansonsten unübereinstimmende eingehende IPv4 Dies unterscheidet sich von einem ordnungsgemäß isolierten DMZ-Netzwerk und kann die Gefährdung des Geräts erhöhen. Es ist keine allgemeine Lösung für schlechte Netzwerkverbindungen. Wi-Fi, ein Druckerproblem oder ein langsamer Videoanruf.
Bevor Sie einen Dienst veröffentlichen, sollten Sie sich mit den Authentifizierungs-, Wartungs- und Firewall-Anforderungen vertraut machen.Wenn das Ziel lediglich ein privater Zugriff während der Abwesenheit ist, kann ein gut gepflegtes VPN für den Fernzugriff oder eine andere kontrollierte Zugriffsmethode angemessener sein als die direkte Offenlegung des Dienstes.
Wo ein VPN in die Route passt
Ein Remote-Access-VPN für zu Hause kann einem autorisierten Laptop Zugriff auf Ressourcen zu Hause gewähren, während er unterwegs ist. Ein kommerzielles Datenschutz-VPN leitet ausgewählten Datenverkehr über den Endpunkt des Anbieters, wobei verwandte Technologien mit verschiedenen Zielen und Vertrauensbeziehungen verwendet werden.
Routen bestimmen, welcher Datenverkehr in den Tunnel gelangt. Split-Tunneling sendet ausgewählten Datenverkehr durch den Tunnel, ein voller Tunnel sendet einen größeren Datenverkehr durch den Tunnel. Auch die DNS-Konfiguration spielt eine Rolle. Ein verbundener Tunnel bedeutet nicht unbedingt, dass jede App ihn verwendet oder jedes Home-Subnetz erreichbar ist.
Überlappende private Subnetze können den Fernzugriff erschweren. Ein Laptop, der ein anderes Netzwerk besucht, könnte denken, dass eine Heimadresse zu diesem lokalen Netzwerk gehört. Dies ist ein Grund, die Adressierung vor der Zugriffserweiterung zu planen, anstatt wiederholt Routen ohne Diagramm zu ändern. Home VPN-Einrichtungsanleitung Wenn Sie bereit für praktische Entscheidungen sind.
Ihr erster überschaubarer Netzwerkplan
- Zeichnen Sie das Layout. Identifizieren Sie die Provider-Verbindung, den Router, switches, Access Points und einen zweiten Router.
- Notieren Sie die Arbeitseinstellungen. Notieren Sie sich das Subnetz, das Gateway, die DHCP-Quelle und das Konfigurations-Backup.
- Liste die Jobs auf. Stabile Anrufe, schnellere NAS-Übertragungen und Gastisolierung sind unterschiedliche Anforderungen.
- Verbessern Sie den relevanten Link. Versuchen Sie einen Platzierungswechsel oder einen Ethernet-Lauf, bevor Sie alles ersetzen.
- Vergleichen und aufzeichnen. Verwenden Sie dasselbe Gerät unter ähnlichen Bedingungen und notieren Sie, was sich geändert hat.
- Fügen Sie Komplexität für einen Zweck hinzu. Mehrere Subnetze und VLANs sind nützliche Werkzeuge, nicht Voraussetzungen für jeden Haushalt.
Sie haben eine nützliche Zwischenstufe erreicht, wenn Sie erklären können, woher ein Gerät seine Einstellungen bekommt, zu welchem Netzwerk es gehört, wie es sein Gateway erreicht und welche Grenze seinen Datenverkehr steuert. Sie müssen sich nicht jedes Protokoll merken, ein klares Diagramm und ein wiederholbarer Vergleich helfen oft mehr als eine Sammlung unerklärlicher Kästchen.