
实用的技术支持
家庭网络初学者指南
了解 Wi-Fi、Ethernet、路由器、switches、IP 地址、网关、子网、VLAN、DMZ 和 VPN 以及一个实际的家庭网络示例。
上次审查日期:
从这里开始: Wi-Fi 将设备连接到附近的无线网络,而 Ethernet 则使用电缆完成这项工作。 您的互联网连接将您的家庭网络连接到其他网络。
家庭网络的形状
想象一下,在一个房子里有一台笔记本电脑,两部电话,一台电视机和一台打印机。 Wi-Fi. 电视使用 Ethernet. 他们仍然可以属于同一个局域网,或者 LAN. 该 LAN 网络是你在家里管理的部分;互联网是网络之外更大的集合。
您的互联网服务提供商提供的盒子通常包含几个功能:路由器、Ethernet switch、Wi-Fi 接入点、防火墙和有时调制解调器。 这些功能也可以分别在不同的盒子中使用。
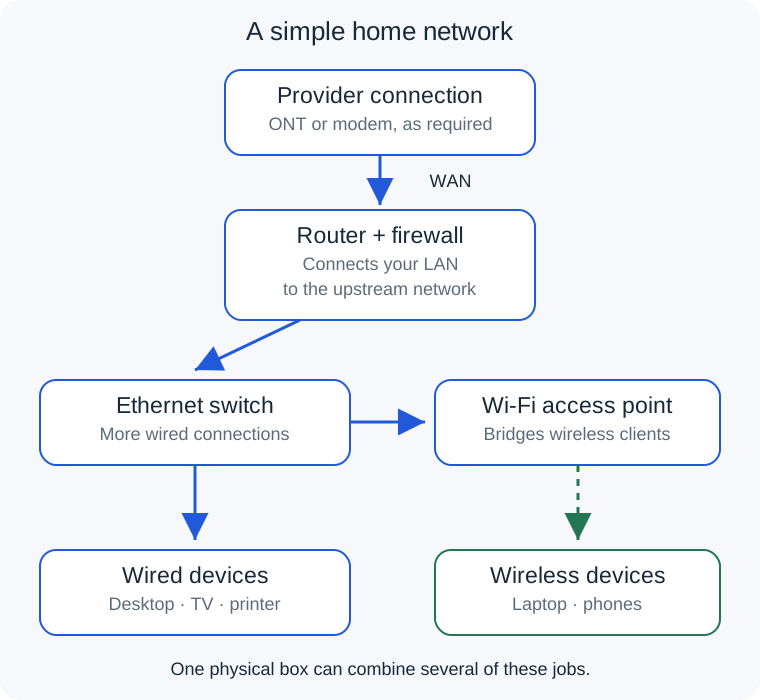
在这个简单的例子中,光纤网络终端或 ONT 将提供商的光纤服务连接到路由器的 Ethernet WAN(广域网)端口。 另一种服务可能使用电缆或 DSL 调制解调器、集成调制解调器/路由器或移动数据路由器。 请遵循提供商的要求: ONT 和通用路由器不可互换。
Wi-Fi、Ethernet和宽带是单独的链路
一台笔记本电脑可能在路由器上有快速宽带服务,但无线连接在几面墙上却很差。 相反,坐在一个优秀的接入点旁边的笔记本电脑不能从互联网下载速度超过可用宽带路径允许的速度。
Wi-Fi 分享无线电广播时间,墙壁、干扰、距离、客户端功能和接入点位置影响结果。 报告的无线链路速率与可用下载吞吐量不同。 Ethernet 通常提供更稳定的连接,无无线干扰,但其协商速度、布线和设备仍然重要。
速度测试测量到测试服务的路径。 文件复制到本地 NAS 测量不同的路径,主要是在您的家中。 本地传输可以快速,但互联网下载速度缓慢。 互联网速度测试 比较同一台计算机在 Wi-Fi 和 Ethernet 上的运行情况,一次运行一次,而不是假设任何一个结果都描述了整个网络。
网络速率通常使用比特每秒,而文件大小通常使用字节。 8 位组成一个字节,因此 100 Mbps 在协议开销和其他限制之前最多为 12.5 MB/s。 下载时间计算器 帮助比较这些单位,而不承诺一个真正的转移时间。
不同框的功能
| 设备 | 主要工作 | 它不会自动做什么 |
|---|---|---|
| 调制解调器或 ONT | 终止提供程序的访问连接。 | 替换您需要的所有路由和无线功能。 |
| 路由器 | 转发 IP 网络之间的流量。 | 提供 Wi-Fi,除非它还包含一个接入点。 |
| Ethernet switch | 在网络中连接有线设备。 | 提高您的宽带包的速度。 |
| 接入点 | 将无线客户端连接到网络。 | 每间客房都需要单独的互联网订阅。 |
| 防火墙 | 在其控制的边界上应用规则。 | 让背后的每个应用程序都安全。 |
一般的无管理switch适用于需要更多Ethernet插座的情况,而管理switch可增加VLAN和监控等配置。 一些switches也可以路由,但基本的家用switch不能替代路由器。 Power over Ethernet或PoE可以通过网络电缆为兼容接入点供电;请检查所需电源和支持的PoE标准。
IP 地址、子网和网关
IP 地址用于标识跨 IP 网络通信的接口。 一个设备可以有多个接口和多个地址,包括 IPv4 和 IPv6,并不总是有一个单一的“计算机的 IP ” 。
对于一个工作的 IPv4 示例,假设您的主子网是 192.168.50.0/24. 该 /24 地址的网络部分,它的掩码是 255.255.255.0. 在这个传统的子网中, 192.168.50.0 是网络地址和 192.168.50.255 是广播地址。 正常的主机地址位于它们之间。
| 裝置 | 地址 | 默认网关 |
|---|---|---|
| 路由器的LAN接口 | 192.168.50.1 | 路由器有自己的上游路由。 |
| 笔记本电脑 | 192.168.50.20/24 | 192.168.50.1 |
| 打印机 | 192.168.50.40/24 | 192.168.50.1 |
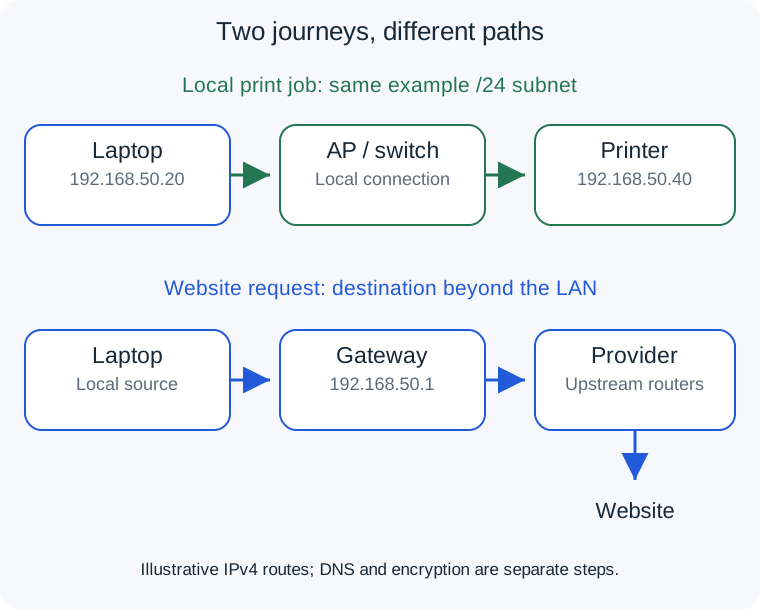
笔记本电脑使用其地址和子网信息来决定目标是否在本地子网上。 对于连接目标,它在本地通信。 对于没有更具体路由的目标,它将流量发送到默认网关。 在许多家庭中,这是路由器的 LAN 地址。
不要把这变成前三个数字必须总是匹配的规则。 该快捷方式描述了这种 IPv4 /24同样,手动输入看起来不一样的地址也无法创建一个正确分离的网络。 这些示例地址是用于学习的,而不是用于粘贴到现有网络中的设置。
DHCP 提供设置;DNS 回答名称问题
动态主机配置协议(DHCP)通常会自动提供一个IPv4租赁、子网信息、网关和DNS设置。 租赁是指一段时间内的分配,而不一定是永久的身份。 DHCP预留允许服务器重复地将选定的地址分配给已知的设备,这通常比手动为打印机提供可能与自动池冲突的地址更容易管理。
域名系统(DNS)有不同的工作:为名称提供记录,例如 www.example.com当解析器位于其他位置时,您的路由器可能会转发 DNS 请求。 浏览器、VPN 或托管设备可能会使用另一个解析器。 DNS解释 在假设解析器的更改可以解决每个连接问题之前。
对于普通的初学者 LAN,保留一个预期的 DHCP 服务,并从已知的工作设置开始。 意外添加第二个 DHCP 服务器可能会导致设备接收不一致的配置。 第二个接入点通常扩展网络,而不是竞争配置它。
跟踪打印作业和网站请求
首先,笔记本打印到 192.168.50.40该地址位于同一个子网中,因此流量通过接入点和本地的 switch 传输,不需要您的互联网服务提供商将其路由到打印机。 故意基于云的打印服务是不同的情况。
然后,笔记本电脑打开一个网站。 它通常需要一个DNS响应,然后加密连接到目标。 互联网包到达路由器,通过其WAN连接转发。 其他路由器将其传输到互联网,响应通过可用的返回路径返回。
在许多家庭 IPv4 连接中,网络地址转换或 NAT 允许私有设备共享面向公众的地址,路由器跟踪这些转换和连接。 您的提供商可能会添加另一个转换层,即运营商级 NAT 或 CGNAT。 在 CGNAT 中,普通的家庭端口转发规则可能不足以进行入站访问。
IPv6 通常不需要主 IPv4 转换模式。 设备可以拥有全局路由的 IPv6 地址,而防火墙仍然控制未经请求的入站流量。 公共地址并不自动意味着设备对所有人开放,NAT 不应被视为防火墙的替代品。 公共和私有IP指南 解释了不同的观点。
计划有用的Ethernet连接
一个实用的布局是路由器到 switch然后将电缆分开连接到固定设备和接入点。 台式机、电视机、游戏机或 NAS 可以从稳定的有线连接中受益,而手机仍然是无线的。 Wi-Fi 这个链接的广播时间。
检查每个链路,而不仅仅是电缆上的标签。 通过适配器连接的千兆端口 100 Mbps 创造瓶颈。 A 2.5 电脑无法连接网络 1 千兆位元 switch 网络流量也会通过路由器的网络传输。 WAN 接口和路由功能。
对于永久运行, 计划合适的电缆, 插座和补丁线, 标签两端和测试之前隐藏电缆. Switched On Network Ethernet 布线播放列表 展示连接器和墙壁插座。
通过通过多个未配置的路径连接相同的 switches,避免意外创建 Ethernet 回路。 托管网络可以使用计划冗余和链路聚合,但额外的电缆不会自动创建额外的容量。
了解 Wi-Fi 放置和网格
接入点需要有一个通往客户端的有用的无线路径。 电视机后面的橱柜很少是理想的起点。 比较实际的呼叫落地房间和接入点附近的位置,一次改变位置或一次连接,以便结果告诉你一些东西。
无线网络的名称是SSID。 两个名称可能代表一个LAN上的不同频段,分开的网络或客户端服务。 现代系统也可以跨频段使用一个名称。 更高的频率并不会自动提供更好的服务通过多个墙壁;客户端的能力和建筑物的问题。
网格系统协调多个接入点,它们的回程可以是有线的或无线的。 卫星仍然需要一个有用的上游路径,将其放在现有的死角可能会令人失望。 另外,避免在第一个路由器后面添加第二个完整的路由器,除非额外的路由边界是有意的。
当覆盖薄弱是确认的限制时,比较有线接入点和网格选项。 NETGEAR Orbi 970 无线网卡 (会员链接) 是一种高级选择,但价格本身并不能确定是否合适。 Orbi 审查和升级讨论新的无线设备无法解决提供商中断的问题。
子网和 VLAN:新的水平
子网是一种 IP 寻址和路由概念。 虚拟 LAN (VLAN) 将兼容设备上的 Ethernet 广播域分开,它们通常配对,但不能互换。 VLAN 不会自动创建您需要的所有防火墙规则。
您可以计划分开可信网络、访客网络和物联网网络。 访客可以访问互联网,但不能访问个人 NAS,这需要路由器/防火墙和相关接入点或 switches 来强制执行预期的分离。 不同的 SSID 或看起来不同的 IP 地址并不是隔离的证据。
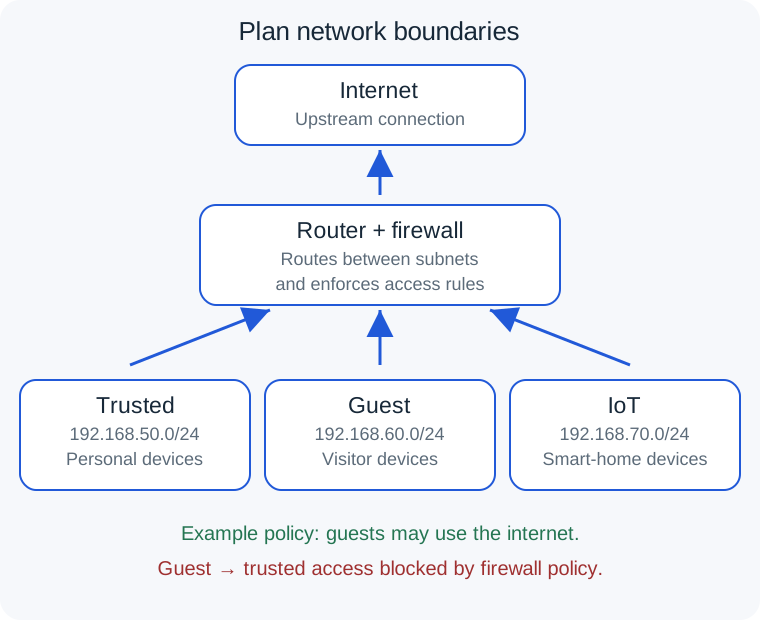
在将设备分离之前,记下必须进行通信的设备。 一个子网上的电话可能需要发现另一个子网上的打印机或扬声器。 发现协议不一定跨越子网边界,因此需要有意识地配置以启用此行为。
DMZ 不是魔法安全设置
在设计好的网络中,非军事区或DMZ是为需要特定外部访问的服务分开的区域,防火墙策略限制该区域与内部系统之间的访问。 这是关于控制边界,而不是保证服务是安全的。
消费者路由器的“DMZ主机”设置通常会转发无法匹配的入站 IPv4 这与适当隔离的DMZ网络不同,并且可能会增加该设备的暴露。 这并不是对不良网络的一般性修复。 Wi-Fi打印机问题或视频通话速度缓慢。
在发布服务之前,请了解其身份验证、维护和防火墙要求。 如果目标只是远程私人访问,则维护良好的远程访问 VPN 或其他受控访问方法可能比直接公开服务更合适。
VPN 适用于哪些路径
远程访问家庭 VPN 可以让授权的笔记本电脑在离开时访问家庭资源。 商业隐私 VPN 通过提供商的端点发送选定的流量,它们使用相关技术,具有不同的目的地和信任关系。
路由决定了哪些流量进入隧道。 分段隧道通过它发送选定的流量;完整隧道发送更广泛的流量。 DNS 配置也很重要。 连接的隧道并不一定意味着每个应用都使用它,或每个主子网都可访问。
重叠的私有子网会使远程访问变得复杂。 访问另一个网络的笔记本电脑可能会认为家庭地址属于该本地网络,这就是在扩展访问之前计划寻址的原因,而不是在没有图表的情况下反复更改路由。 家 VPN 设置指南 当你准备好做出实际选择时。
您的第一个可管理的网络计划
- 绘制布局。 确定提供商连接、路由器、switches、接入点和任何第二个路由器。
- 记录工作设置。 注意子网、网关、DHCP 源和配置备份。 将密码保存在共享图中。
- 列出工作。 稳定的通话、更快的 NAS 传输和客户端隔离是不同的要求。
- 改进相关链接。 在更换一切之前,尝试更改位置或运行 Ethernet。
- 比较和记录。 在类似的条件下使用相同的设备,并注意到所发生的变化。
- 为了某个目的而增加复杂性。 多个子网和 VLAN 是有用的工具,而不是每个家庭的要求。
当您能够解释设备从何处获取其设置、它属于哪个网络、它如何到达其网关以及哪个边界控制其流量时,您就已经达到了一个有用的中间级别。 您不需要记住每个协议,一个清晰的图表和可重复的比较往往比一组不解释的框架更有帮助。