
Praktyczne wsparcie techniczne
Przewodnik dla początkujących po sieciach domowych
Zapoznaj się z Wi-Fi, Ethernet, routerami, switches, adresami IP, bramami, podsieciami, sieciami VLAN, DMZ i VPN z przykładem sieci domowej.
Ostatnio przeglądane:
Zacznij tutaj: Wi-Fi łączy urządzenie z pobliską siecią bezprzewodową. Ethernet wykonuje tę pracę za pomocą kabla. Twoje połączenie internetowe łączy sieć domową z innymi sieciami. Poprawa jednej części nie poprawia automatycznie innych.
Kształt sieci domowej
Wyobraź sobie dom z laptopem, dwoma telefonami, telewizorem i drukarką. Telefony korzystają z Wi-Fi. Telewizor korzysta z Ethernetu. Mogą one nadal należeć do tej samej sieci lokalnej lub sieci LAN. Sieć LAN jest częścią, którą zarządzasz w domu; Internet jest znacznie większym zbiorem sieci poza nią.
Urządzenie dostarczane przez dostawcę usług internetowych często łączy w sobie kilka funkcji: router, punkt dostępowy Ethernet switch, Wi-Fi, zaporę sieciową i czasami modem. Te funkcje mogą również znajdować się w oddzielnych urządzeniach.
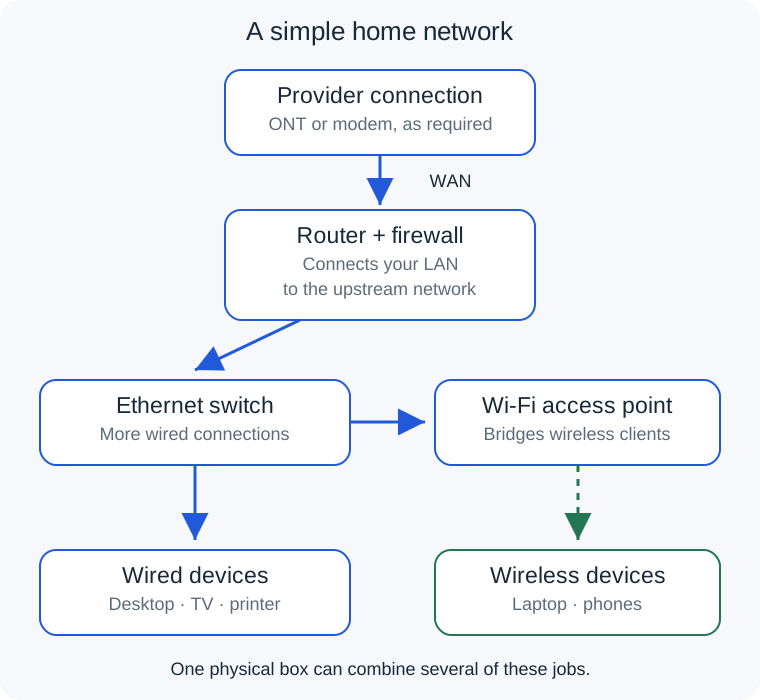
W tym uproszczonym przykładzie terminal sieci światłowodowej (ONT) łączy usługę światłowodową dostawcy z portem Ethernet WAN (sieć rozległa) routera. Inna usługa może korzystać z modemu kablowego lub DSL, zintegrowanego modemu/routera lub mobilnego routera danych.
Wi-Fi, Ethernet i szerokopasmowe są oddzielnymi połączeniami
Laptop może mieć szybką usługę szerokopasmową dostępną w routerze, ale słabe połączenie bezprzewodowe przez kilka ścian.Odwrotnie, siedząc obok doskonałego punktu dostępowego, laptop nie pozwoli pobierać z Internetu szybciej niż pozwala na to dostępna ścieżka szerokopasmowa.
Wi-Fi Ściany, zakłócenia, odległość, możliwości klienta i lokalizacja punktu dostępowego mają wpływ na wynik. Zgłoszona szybkość połączenia bezprzewodowego nie jest taka sama jak przepustowość pobierania. Ethernet Standard 802.11b zwykle zapewnia bardziej stabilną łączność bez zakłóceń bezprzewodowych, ale jego negocjowana prędkość, okablowanie i sprzęt nadal mają znaczenie.
Test prędkości mierzy ścieżkę do usługi testowej. Kopia pliku na lokalny serwer NAS mierzy inną ścieżkę, głównie w domu. Lokalny transfer może być szybki, podczas gdy pobieranie z Internetu jest powolne. Test prędkości Internetu Pozwala porównać ten sam komputer przez Wi-Fi i Ethernet, po jednym uruchomieniu na raz, zamiast zakładać, że jeden z wyników opisuje całą sieć.
Osiem bitów tworzy jeden bajt, więc 100 Mbps jest co najwyżej 12.5 MB/s przed obciążeniem protokołu i innymi ograniczeniami.100 Mbps jest co najwyżej 12.5 MB/s przed obciążeniem protokołu i innymi ograniczeniami. Kalkulator czasu pobierania Pomaga porównać te jednostki bez obiecywania rzeczywistego czasu transferu.
Do czego służą różne pola
| Sprzęt | Główna praca | Czego nie robi automatycznie |
|---|---|---|
| Modem lub ONT | Zakończa połączenie dostępowe dostawcy. | Wymień wszystkie potrzebne funkcje routingu i bezprzewodowe. |
| Router | Przekazuje ruch między sieciami IP. | Zapewnij Wi-Fi, chyba że zawiera również punkt dostępu. |
| Ethernet switch | Łączy urządzenia przewodowe w sieci. | Zwiększ prędkość swojego pakietu szerokopasmowego. |
| Punkt dostępu | Łączy klientów bezprzewodowych do sieci. | Potrzebujesz osobnego abonamentu internetowego dla każdego pokoju. |
| Zapora ogniowa | Stosuje reguły na granicach, które kontroluje. | Zapewnij bezpieczeństwo każdej stojącej za nim aplikacji. |
Zwykły niezarządzany switch jest przydatny, gdy potrzebujesz więcej gniazd Ethernet. Zarządzany switch dodaje konfigurację, taką jak sieci VLAN i monitorowanie. Niektóre switches mogą również trasować, ale podstawowy domowy switch nie zastępuje routera. Zasilanie przez Ethernet lub PoE, może zasilać kompatybilne punkty dostępowe za pośrednictwem kabla sieciowego; sprawdź wymagane zasilanie i obsługiwany standard PoE.
Adresy IP, podsieci i bramy
Adres IP identyfikuje interfejs do komunikacji w sieciach IP. Urządzenie może mieć wiele interfejsów i kilka adresów, w tym zarówno IPv4, jak i IPv6.Nie zawsze istnieje jeden „IP komputera”.
Dla przykładu pracy IPv4, załóżmy, że twoja domowa podsieć jest 192.168.50.0/24. The /24 Opisuje sieciową część adresu. Jego maską jest 255.255.255.0. W tej konwencjonalnej podsieci 192.168.50.0 Jest to adres sieciowy oraz 192.168.50.255 Jest to adres broadcast. Normalne adresy hostów znajdują się pomiędzy nimi.
| Urządzenie | Adres | Brama domyślna |
|---|---|---|
| Interfejs LAN routera | 192.168.50.1 | Router posiada własne trasy upstream. |
| Laptop | 192.168.50.20/24 | 192.168.50.1 |
| Drukarka | 192.168.50.40/24 | 192.168.50.1 |
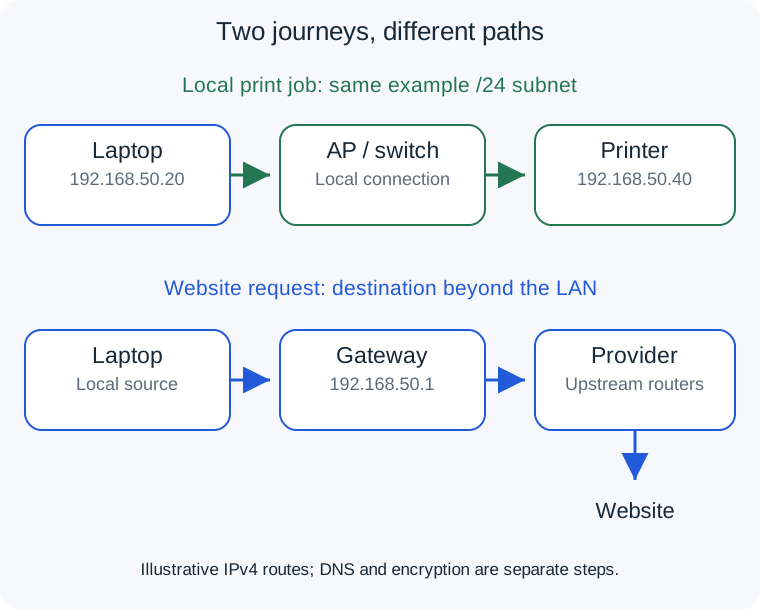
Laptop używa swojego adresu i informacji o podsieci, aby zdecydować, czy miejsce docelowe znajduje się w podsieci lokalnej. W przypadku miejsca docelowego on-link komunikuje się lokalnie. W przypadku miejsc docelowych bez bardziej szczegółowej trasy wysyła ruch do swojej domyślnej bramy. W wielu domach jest to adres LAN routera. Brama jest następnym skokiem, a nie ostateczną stroną internetową.
Nie zamieniaj tego w regułę, że pierwsze trzy liczby muszą być zawsze takie same. IPv4 /24Podobnie, ręczne wprowadzenie adresu o innym wyglądzie nie tworzy poprawnie oddzielonej sieci. Te przykładowe adresy są przeznaczone do nauki, a nie do wklejania ustawień do istniejącej sieci.
DHCP dostarcza ustawienia; DNS odpowiada na pytania dotyczące nazw
Protokół DHCP (Dynamic Host Configuration Protocol) zazwyczaj automatycznie dostarcza dzierżawę IPv4, informacje o podsieci, bramę i ustawienia DNS. Dzierżawa jest przydziałem na pewien okres, niekoniecznie na stałą tożsamość. Rezerwacja DHCP pozwala serwerowi wielokrotnie przydzielać wybrany adres znanemu urządzeniu. Często jest to łatwiejsze do zarządzania niż ręczne przypisywanie drukarce adresu, który może być w konflikcie z pulą automatyczną.
System nazw domen (DNS) ma inne zadanie: dostarcza rekordy dla nazw takich jak www.example.com. Twój router może przesyłać dalej żądania DNS, podczas gdy serwer rozpoznawania adresów znajduje się gdzie indziej. Przeglądarka, VPN lub zarządzane urządzenie może używać innego serwera rozpoznawania adresów. Wyjaśnienie DNS Zanim założymy, że zmiana resolvera rozwiązuje każdy problem z połączeniem.
W przypadku zwykłej sieci LAN dla początkujących należy zachować jedną zamierzoną usługę DHCP i zacząć od znanych ustawień. Przypadkowe dodanie drugiego serwera DHCP może spowodować, że urządzenia otrzymają niespójne konfiguracje.
Śledź zadanie drukowania i żądanie strony internetowej
Najpierw laptop drukuje do 192.168.50.40. Ten adres znajduje się w tej samej przykładowej podsieci, więc ruch przechodzi przez punkt dostępu i switch lokalnie. Nie potrzebuje dostawcy usług internetowych, aby przekierować go do drukarki.Usługa drukowania celowo oparta na chmurze jest innym przypadkiem.
Następnie laptop otwiera stronę internetową. Zazwyczaj potrzebuje odpowiedzi DNS, a następnie zaszyfrowanego połączenia z miejscem docelowym. Pakiety internetowe docierają do routera, który przekazuje je dalej za pośrednictwem połączenia WAN. Inne routery przenoszą je przez Internet, a odpowiedzi wracają po użytecznej ścieżce powrotnej.
W przypadku wielu domowych połączeń IPv4 translacja adresów sieciowych, czyli NAT, umożliwia prywatnym urządzeniom współdzielenie publicznego adresu. Router śledzi te translacje i połączenia. Dostawca może dodać kolejną warstwę translacji, NAT klasy operatora lub CGNAT. W przypadku CGNAT zwykła reguła przekazywania portów domowych może nie wystarczyć do uzyskania dostępu przychodzącego.
IPv6 zazwyczaj działa bez tego domowego wzorca translacji IPv4. Urządzenia mogą mieć globalnie routowane adresy IPv6, podczas gdy zapora nadal kontroluje niechciany ruch przychodzący. Adres publiczny nie oznacza automatycznie, że urządzenie jest otwarte dla wszystkich. NAT nie powinien być traktowany jako zamiennik zapory. Przewodnik po publicznych i prywatnych IP Wyjaśnia różne poglądy.
Planowanie przydatnych połączeń Ethernet
Praktyczny układ to router do switch, a następnie oddzielne kable do urządzeń stacjonarnych i punktów dostępowych. Komputer stacjonarny, telewizor, konsola do gier lub serwer NAS mogą korzystać ze stabilnego połączenia przewodowego, podczas gdy telefony pozostają bezprzewodowe. Wi-Fi Nie znaleziono żadnych linków.
Sprawdź każde połączenie, a nie tylko etykietę na jednym kablu. Gigabitowy port podłączony przez kartę negocjującą na 100 Mbps tworzy wąskie gardło. Komputer 2.5 Gbps nie może przyspieszyć 1 Gbps switch. Ruch internetowy przechodzi również przez interfejs WAN routera i możliwości routingu.
W przypadku stałych przebiegów zaplanuj odpowiedni kabel, gniazda i przewody krosowe, oznacz oba końce i przetestuj przed ukryciem kabla. Switched On Network Ethernet wiring playlist - Kto odpowiedział? Pokazuje złącza i gniazda ścienne.
Unikaj przypadkowego tworzenia pętli Ethernet, łącząc ten sam switches przez kilka nieskonfigurowanych ścieżek.Zarządzane sieci mogą używać planowanej nadmiarowości i agregacji łączy, ale dodatkowe kable nie tworzą automatycznie dodatkowej pojemności.
Zrozumienie rozmieszczenia Wi-Fi i siatki
Szafa za telewizorem rzadko jest idealnym punktem wyjścia. Porównaj rzeczywisty pokój, w którym połączenia są rozłączane, z pozycją bliżej punktu dostępowego. Zmień położenie lub jedno połączenie na raz, aby wynik coś Ci powiedział.
Nazwa sieci bezprzewodowej to SSID. Dwie nazwy mogą reprezentować różne pasma w jednej sieci LAN, oddzielne sieci lub usługę gościa. Nowoczesne systemy mogą również używać jednej nazwy w różnych pasmach. Wyższa częstotliwość nie zapewnia automatycznie lepszej obsługi przez kilka ścian; możliwości klienta i budynek są istotne.
Systemy siatkowe koordynują wiele punktów dostępu. Ich backhaul może być przewodowy lub bezprzewodowy. Satelitarny nadal potrzebuje użytecznej ścieżki w górę; umieszczenie go w istniejącym martwym punkcie może rozczarować. Unikaj również dodawania drugiego pełnego routera za pierwszym, chyba że dodatkowa granica routingu jest celowa.
Jeśli słaby zasięg jest potwierdzonym ograniczeniem, porównaj przewodowe punkty dostępowe i opcje sieciowe. The NETGEAR Orbi 970 (link partnerski) jest jedną z opcji premium, ale sama cena nie stanowi przydatności. Dyskusja na temat przeglądu i aktualizacji Orbi. Nowy sprzęt bezprzewodowy nie może naprawić przerwy w dostawie.
Podsieci i VLAN: kolejny poziom
Podsieć jest koncepcją adresowania i routingu IP. Wirtualna sieć LAN (VLAN) oddziela domeny broadcast Ethernet na kompatybilnych urządzeniach. Są one często sparowane, ale nie są wymienne. Sieć VLAN nie tworzy automatycznie wszystkich potrzebnych reguł zapory.
Można zaplanować oddzielne sieci zaufane, dla gości i sieci Internetu rzeczy. Goście mogą uzyskać dostęp do Internetu, ale nie do osobistego serwera NAS. W tym celu potrzebny jest router/zapora sieciowa i odpowiednie punkty dostępu lub switches, aby wyegzekwować zamierzoną separację. Inny SSID lub inny wygląd adresu IP nie jest dowodem izolacji.
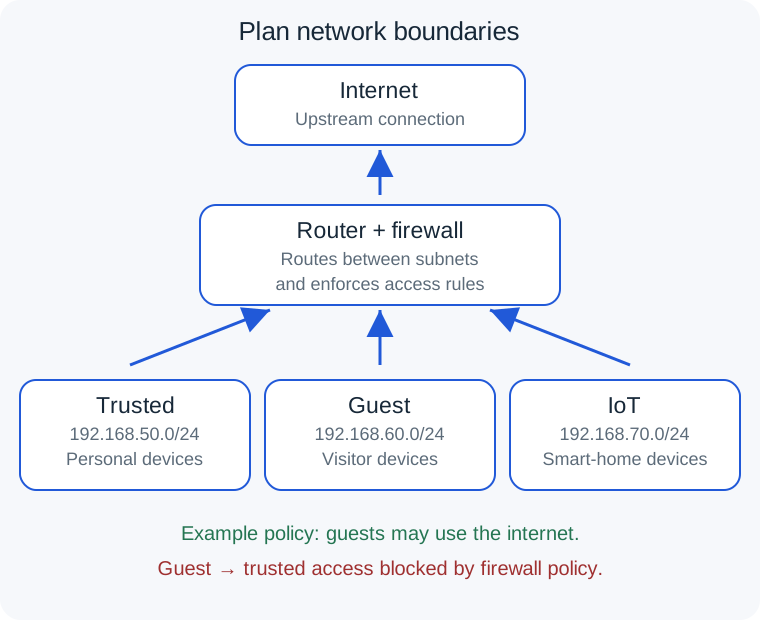
Telefon w jednej podsieci może potrzebować wykryć drukarkę lub głośnik w innej. Protokoły wykrywania niekoniecznie przekraczają granice podsieci, więc włączenie tego zachowania wymaga celowej konfiguracji. Zachowaj działającą trasę zarządzania i dodaj jedną sieć na raz.
DMZ nie jest magicznym ustawieniem bezpieczeństwa
W zaprojektowanej sieci strefa zdemilitaryzowana (DMZ) jest oddzielnym obszarem dla usług, które wymagają szczególnego dostępu z zewnątrz. Polityki zapory ogniowej ograniczają dostęp między tym obszarem a systemami wewnętrznymi. Chodzi o kontrolowane granice, a nie o gwarancję, że usługa jest bezpieczna.
Ustawienia „hosta DMZ” routera konsumenckiego często przekierowują niezrównany w inny sposób przychodzący ruch IPv4 do jednego wewnętrznego urządzenia. Różni się to od prawidłowo odizolowanej sieci DMZ i może zwiększyć narażenie tego urządzenia.Nie jest to ogólne rozwiązanie problemu słabego Wi-Fi, problemu z drukarką lub powolnego połączenia wideo.
Jeśli celem jest po prostu prywatny dostęp podczas nieobecności, dobrze utrzymywana sieć VPN do zdalnego dostępu lub inna metoda kontrolowanego dostępu może być bardziej odpowiednia niż bezpośrednie ujawnianie usługi.Jeśli celem jest po prostu prywatny dostęp podczas nieobecności, dobrze utrzymywana sieć VPN do zdalnego dostępu lub inna metoda kontrolowanego dostępu może być bardziej odpowiednia niż bezpośrednie ujawnianie usługi.
Gdzie VPN pasuje do trasy
Sieć VPN zdalnego dostępu do domu może umożliwić autoryzowanemu laptopowi dostęp do zasobów domowych podczas podróży. Komercyjne sieci VPN prywatności wysyłają wybrany ruch przez punkt końcowy dostawcy, wykorzystując powiązaną technologię z różnymi miejscami docelowymi i relacjami zaufania.
Trasy decydują o tym, jaki ruch wchodzi do tunelu. Tunelowanie podzielone wysyła przez niego wybrany ruch; pełny tunel wysyła szerszy zestaw.Konfiguracja DNS również ma znaczenie. Połączony tunel niekoniecznie oznacza, że każda aplikacja go używa lub każda podsieć domowa jest osiągalna.
Laptop odwiedzający inną sieć może myśleć, że adres domowy należy do tej sieci lokalnej. Jest to powód, aby zaplanować adresowanie przed rozszerzeniem dostępu, zamiast wielokrotnie zmieniać trasy bez schematu. Przewodnik po konfiguracji VPN Kiedy jesteś gotowy na praktyczne wybory.
Twój pierwszy zarządzalny plan sieci
- Narysuj układ. Zidentyfikuj połączenie dostawcy, router, switches, punkty dostępowe i każdy drugi router.
- Zapisz ustawienia robocze. Zwróć uwagę na podsieć, bramę, źródło DHCP i kopię zapasową konfiguracji.
- Wymień prace. Stabilne połączenia, szybsze transfery NAS i izolacja gości to różne wymagania.
- Popraw odpowiedni link. Przed wymianą wszystkiego spróbuj zmienić lokalizację lub uruchomić Ethernet.
- Porównaj i zapisz. Użyj tego samego urządzenia w podobnych warunkach i zobacz, co się zmieniło.
- Dodaj złożoność dla celu. Wiele podsieci i sieci VLAN to przydatne narzędzia, a nie wymagania dla każdego gospodarstwa domowego.
Osiągnąłeś użyteczny poziom pośredni, gdy potrafisz wyjaśnić, skąd urządzenie pobiera swoje ustawienia, do jakiej sieci należy, jak dociera do bramy i która granica kontroluje jego ruch. Nie musisz zapamiętywać każdego protokołu, jasny schemat i powtarzalne porównanie często pomagają bardziej niż zbiór niewyjaśnionych pól.