
Soporte técnico práctico
Parches de seguridad de PHP: versiones, backports y servicios en ejecución
Aprenda por qué un banner de PHP no puede probar el estado del parche, cómo identificar una revisión completa del paquete del proveedor y cómo interpretar un resultado de asesoramiento con alcance.
Última vez revisado:
Por qué una versión de aspecto antiguo puede contener una nueva corrección
Una distribución de Linux puede tomar una corrección de seguridad y aplicarla a la versión de PHP que mantiene, en lugar de reemplazarla con la última versión de funcionalidad de origen. Esto es un backport.La versión visible de PHP puede permanecer la misma mientras la revisión del paquete de la distribución cambia.
Eso significa un banner público como PHP/7.4.3 Por el contrario, un ESM o sufijo de proveedor por sí solo no establece que una corrección en particular está incluida. La versión exacta del sistema operativo, el código fuente del paquete y la revisión completa son todos importantes.
El soporte ascendente y el mantenimiento del proveedor también son cuestiones distintas. El backport soportado de una distribución puede abordar un problema nombrado sin hacer que una rama PHP antigua sea una buena plataforma de aplicación a largo plazo.
Reúna las cuatro piezas de información correctas
- Distribución y lanzamiento: El SO dentro del servidor o contenedor real que ejecuta PHP.
- Tiempo de ejecución de PHP web: La versión y el controlador que sirven al sitio web, no solo PHP de línea de comandos.
- Revisión completa del paquete instalado: incluyendo épocas, sufijos de empaquetado y revisión de mantenimiento extendido.
- Fuente del paquete: Repositorio de distribución oficial, compilación de proveedor de alojamiento u otro proveedor.
El selector de PHP de un host puede mostrar solo la versión en tiempo de ejecución.Pide al proveedor la revisión completa del paquete y su aviso si falta.No elijas un paquete de Ubuntu de aspecto similar para una compilación personalizada o un flujo de Remi; las reglas de coincidencia y la responsabilidad de mantenimiento pertenecen al proveedor real.
Utilice el cheque proporcionado por el propietario
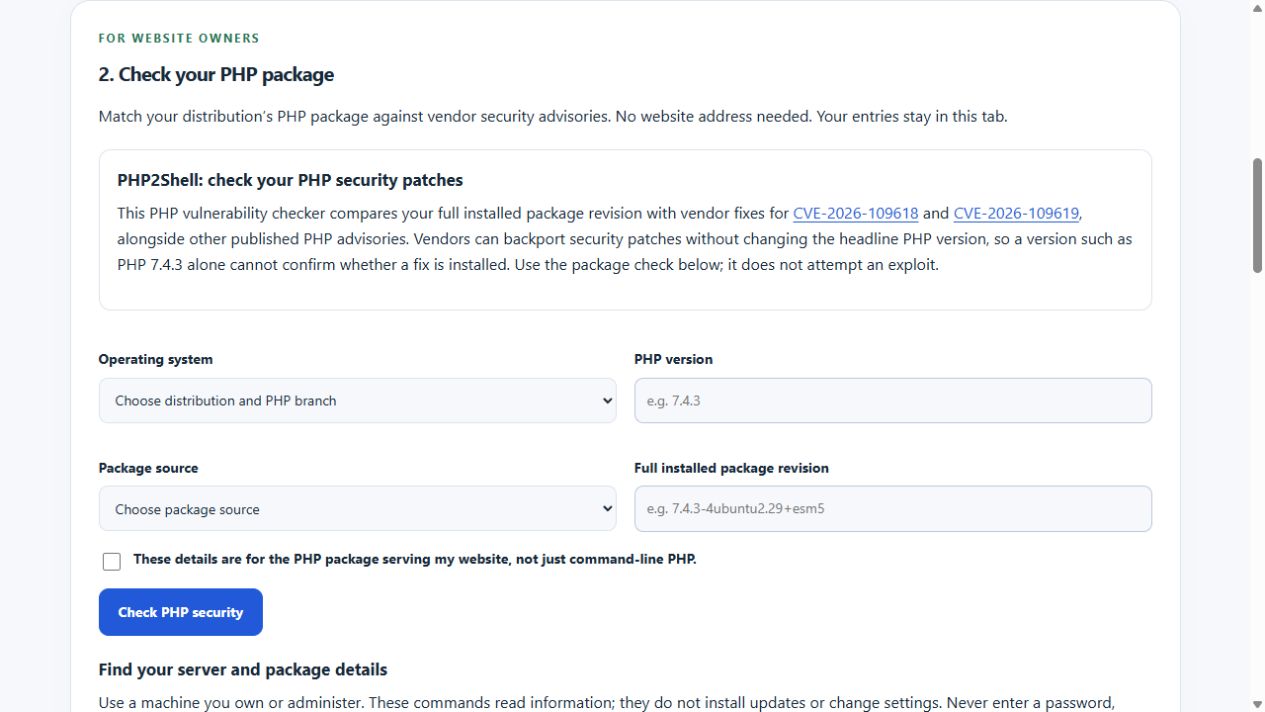
La evaluación del paquete PHP Las instrucciones expandibles incluyen comandos de solo lectura para Ubuntu, Debian, AlmaLinux y Rocky Linux. Las entradas permanecen en el navegador; descarga una instantánea de asesoramiento compartida en lugar de enviar su inventario de paquetes a un escáner.
Confirme que el paquete sirve al sitio web antes de marcar la casilla de verificación del tiempo de ejecución. PHP de línea de comandos y PHP-FPM pueden ser diferentes, y pueden estar instaladas varias versiones de PHP. Los paquetes de un contenedor pueden diferir de los de su host.
Un ejemplo real de backport: PHP2Shell
Los registros publicados por Canonical para CVE-2026-109618 y CVE-2026-109619 Identificar 7.4.3-4ubuntu2.29+esm5 como un fijo Ubuntu 20.04 PHP 7.4 El título de la página PHP La versión es todavía 7.4.3Este es un ejemplo específico del fabricante, verificado en la fecha de revisión anterior, no es un paquete universal para instalar en otra distribución.
El revisor puede distinguir esa revisión de la anterior 7.4.3-4ubuntu2.29+esm4Considera otros avisos de PHP recuperados, así como el par PHP2Shell. Reconocer esas dos correcciones no debe convertirse en una afirmación de que todos los problemas en el servidor están resueltos.
Utilice el aviso del proveedor actual y la fuente normal del paquete al decidir una actualización. Ubuntu Pro u otros paquetes de mantenimiento extendido también requieren el acceso y el derecho de soporte relevantes.
Comprender los posibles resultados
| Resultado | Significado | El siguiente paso |
|---|---|---|
| Versión del paquete afectado identificada | Un registro cubierto coloca la revisión suministrada en un rango afectado con una corrección publicada. | Revise ese registro del proveedor y actualícelo a través de la fuente aprobada normal. |
| Solución del proveedor identificada | La revisión del paquete publicado proporcionada coincide con la comparación de correcciones cubiertas. | Confirme que el servicio en ejecución ha cargado el paquete actualizado. |
| Algunos avisos todavía necesitan revisión | Otros registros tienen aplicabilidad no resuelta, sin corrección listada o incertidumbre restante. | Lea esos avisos; no llame a toda la máquina segura. |
| Incapaz de determinar | Cobertura, fuente, revisión, confirmación en tiempo de ejecución o frescura es insuficiente. | Pida al proveedor evidencia en lugar de tratar ninguna conclusión como ninguna vulnerabilidad. |
Instalado y en ejecución son estados diferentes
La actualización de un paquete en el disco no demuestra en sí misma que todos los servicios de larga ejecución se han reiniciado con el nuevo código. Siga las instrucciones de reinicio y verificación del proveedor, utilizando una ventana de mantenimiento cuando sea apropiado. PHP Comando.
Si hay motivos para sospechar que la vulnerabilidad ha sido comprometida, una versión parcheada no es un estado de salud limpio.Investiga el incidente, los registros, las credenciales y la recuperación por separado.Esta herramienta no prueba un exploit, inspecciona el código de la aplicación ni audita los plugins de WordPress.
Compruebe la evidencia y la frescura
WAIU rechaza una conclusión de paquete positiva cuando su instantánea tiene más de 12 horas de antigüedad. Su trabajo de actualización en vivo debe estar habilitado y en funcionamiento para que los datos compartidos permanezcan actualizados.
Mantenga la comparación en un registro de mantenimiento: paquete suministrado, CVE relevantes, revisión fija, fecha de asesoramiento y lo que el administrador verificó después, lo que le da un rastro útil sin confundir una comprobación de encabezado de sitio web público con una auditoría de seguridad del servidor.