
Praktische technische ondersteuning
PHP beveiligingspatches: versies, backports en actieve services
Leer waarom een PHP-banner de status van een patch niet kan bewijzen, hoe u een volledige leverancierspakketrevisie kunt identificeren en hoe u een adviesresultaat met scope kunt interpreteren.
Laatst beoordeeld door:
Waarom een ouderwetse versie een nieuwe oplossing kan bevatten
Een Linux-distributie kan een beveiligingsreparatie nemen en deze toepassen op de PHP-versie die het onderhoudt, in plaats van deze te vervangen door de laatste upstream-functieversie.De zichtbare PHP-versie kan hetzelfde blijven terwijl de pakketrevisie van de distributie verandert.
Dat betekent een publieke banner zoals PHP/7.4.3 Een ESM of een achtervoegsel van een leverancier alleen is echter niet voldoende om vast te stellen dat een specifieke oplossing is opgenomen. De exacte versie van het besturingssysteem, de broncode van het pakket en de volledige revisie zijn allemaal van belang.
Upstream ondersteuning en onderhoud door leveranciers zijn ook verschillende zaken. De ondersteunde backport van een distributie kan een bepaald probleem oplossen zonder dat een oude PHP-tak een goed applicatieplatform voor de lange termijn wordt.
Verzamel de juiste vier stukjes informatie
- Distributie en release: Het besturingssysteem binnen de eigenlijke server of container die PHP draait.
- Web PHP-runtime: De versie en handler die de website bedient, niet alleen de command-line PHP.
- Volledig geïnstalleerde pakketrevisie: inclusief tijdperken, verpakkingssuffixen en uitgebreide onderhoudsrevisie.
- Pakket bron: De officiële distributie repository, hosting-provider build of een andere leverancier.
De PHP selector van een host kan alleen de runtime versie tonen, vraag de provider om de volledige pakket revisie en advies als dat ontbreekt. Kies geen vergelijkbaar uitziende Ubuntu pakket voor een custom build of Remi stream; matching regels en onderhoud verantwoordelijkheid behoren tot de eigenlijke leverancier.
Gebruik de door de eigenaar verstrekte cheque
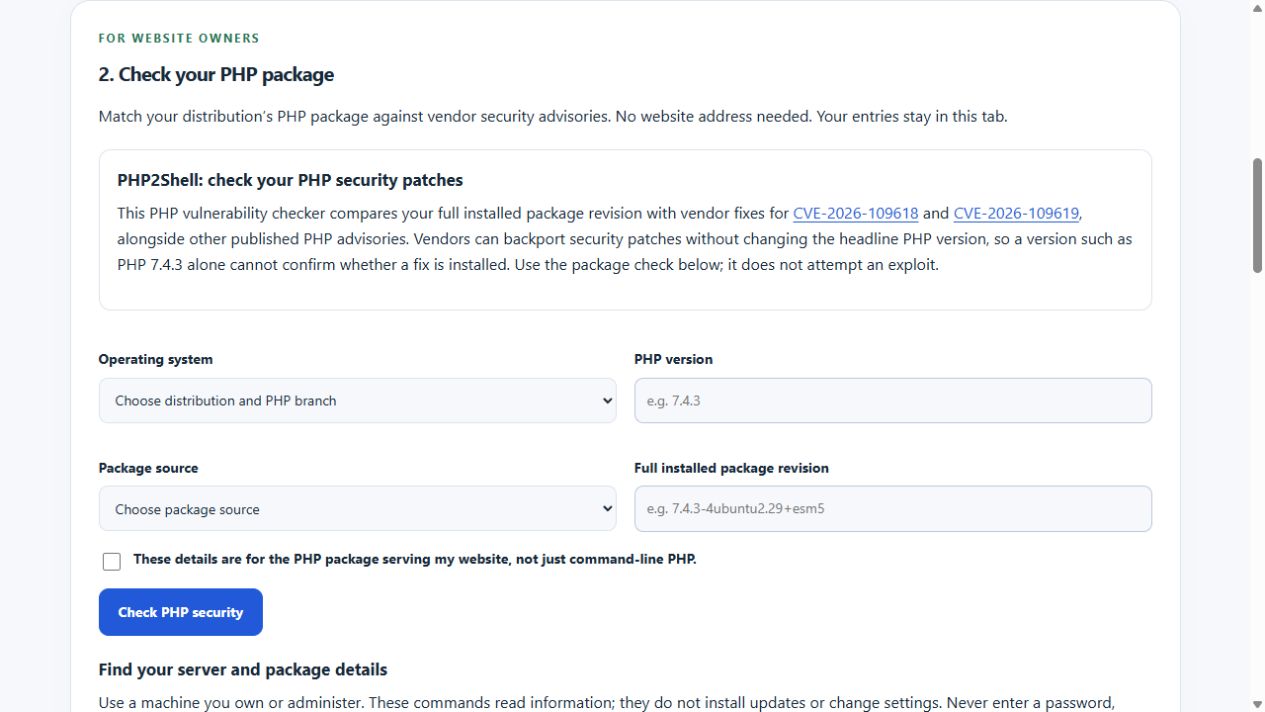
De PHP pakket evaluatie Het vergelijkt ingevoerde details met de expliciet gedekte leverancierscombinaties.De uitbreidbare instructies bevatten alleen-lezen commando's voor Ubuntu, Debian, AlmaLinux en Rocky Linux.Input blijft in de browser; het downloadt een gedeelde adviesmomentopname in plaats van uw pakketinventaris naar een scanner te sturen.
Bevestig dat het pakket de website bedient voordat je het selectievakje voor de runtime aanvinkt. PHP op de opdrachtregel en PHP-FPM kunnen verschillen en er kunnen meerdere PHP-versies zijn geïnstalleerd. De pakketten van een container kunnen verschillen van die op de host.
Een echt backport voorbeeld: PHP2Shell
Canonical’s gepubliceerde records voor CVE-2026-109618 en CVE-2026-109619 identificeren 7.4.3-4ubuntu2.29+esm5 Als een vaste Ubuntu 20.04 PHP 7.4 De kop van de krant PHP Deze versie is nog niet beschikbaar 7.4.3Dit is een leverancier-specifiek voorbeeld, gecontroleerd op de beoordelingsdatum hierboven, geen universeel pakket om op een andere distributie te installeren.
De controleur kan die revisie onderscheiden van de eerdere 7.4.3-4ubuntu2.29+esm4. Het houdt rekening met andere opgehaalde PHP-advices en het PHP2Shell-paar. Het erkennen van deze twee oplossingen mag niet veranderen in een bewering dat elk probleem op de server is opgelost.
Gebruik het huidige advies van de leverancier en de normale pakketbron bij het beslissen over een update. Ubuntu Pro of andere uitgebreide onderhoudspakketten vereisen ook de relevante toegangs- en ondersteuningsrechten.Een revisie die van een voorbeeld is gekopieerd is geen bewijs dat het op uw machine is geïnstalleerd.
Begrijp de mogelijke uitkomsten
| Resultaat | Betekenis | De volgende stap |
|---|---|---|
| Getroffen pakketversie geïdentificeerd | Een overdekte record plaatst de verstrekte revisie in een getroffen bereik met een gepubliceerde oplossing. | Bekijk die leveranciersrecord en werk deze bij via de normale goedgekeurde bron. |
| Vendor fix geïdentificeerd | De geleverde gepubliceerde pakketrevisie komt overeen met de vergelijking van de gedekte oplossing. | Controleer of de actieve service het bijgewerkte pakket heeft geladen. |
| Sommige adviezen moeten nog worden herzien | Andere records hebben een onopgeloste toepasbaarheid, geen vermelde oplossing of resterende onzekerheid. | Lees deze adviezen; noem de hele machine niet veilig. |
| Kan niet bepalen | Dekking, bron, revisie, runtime bevestiging of versheid is onvoldoende. | Vraag de leverancier om bewijs in plaats van geen conclusie te behandelen als geen kwetsbaarheid. |
Geïnstalleerd en actief zijn verschillende toestanden
Het bijwerken van een pakket op schijf bewijst op zichzelf niet dat elke langlopende service opnieuw is opgestart met de nieuwe code. Volg de service-herstart- en verificatie-instructies van de leverancier, met gebruik van een onderhoudsvenster waar van toepassing. PHP commando.
Als er reden is om te vermoeden dat er sprake is van een inbreuk, is een gepatchte versie geen volledige gezondheidsverklaring.Onderzoek het incident, de logbestanden, de aanmeldingsgegevens en het herstel afzonderlijk. Deze tool test geen exploit, inspecteert geen applicatiecode en auditeert geen WordPress-plug-ins.
Bewijs en versheid controleren
WAIU weigert een positieve pakketconclusie wanneer de snapshot meer dan 12 uur oud is. De live vernieuwingstaak moet zijn ingeschakeld en werken om die gedeelde gegevens actueel te houden.WAIU weigert een positieve pakketconclusie wanneer de snapshot meer dan 12 uur oud is.De live vernieuwingstaak moet zijn ingeschakeld en werken om die gedeelde gegevens actueel te houden.
Bewaar de vergelijking in een onderhoudsrecord: geleverd pakket, relevante CVE’s, vaste revisie, adviesdatum en wat de beheerder achteraf heeft gecontroleerd.Dat geeft je een nuttig spoor zonder een publieke website header check te verwarren met een server security audit.