
实用的技术支持
PHP 安全补丁:版本、回移和运行中的服务
了解为什么 PHP 横幅无法证明补丁状态、如何识别完整的供应商软件包修订版本以及如何解释范围咨询结果。
上次审查日期:
为什么看起来陈旧的版本可能包含新修复
Linux 发行版可以将安全修补程序应用到它所维护的 PHP 版本,而不是用最新的上游功能版本来替换。 这是一种回移,即使发行版的软件包版本更改,可见的 PHP 版本也可能保持不变。
这意味着一个公共横幅,如 PHP/7.4.3 相反,ESM或供应商后缀本身并不能确定某个特定的修补程序是否包含在内。 确切的操作系统版本、软件包源代码和完整的修订版本都很重要。
上游支持和供应商维护也是不同的问题。 一个发行版的支持的回移可以解决一个指定的问题,而不会使旧的 PHP 分支成为一个长期的应用平台。
收集正确的四个信息
- 分发和发布: 运行 PHP 的实际服务器或容器中的操作系统。
- Web PHP 运行时: 服务于网站的版本和处理程序,而不仅仅是命令行 PHP。
- 完整安装的软件包版本: 包括时代、打包后缀和扩展维护版本。
- 软件包源: 官方发行版储存库,托管提供商构建或其他供应商。
主机的 PHP 选择器可能只显示运行时版本,如果缺少,请向提供商询问完整的软件包版本号及其公告。 不要为自定义构建或 Remi 流选择看起来类似的 Ubuntu 软件包;匹配规则和维护责任属于实际供应商。
使用所有者提供的支票
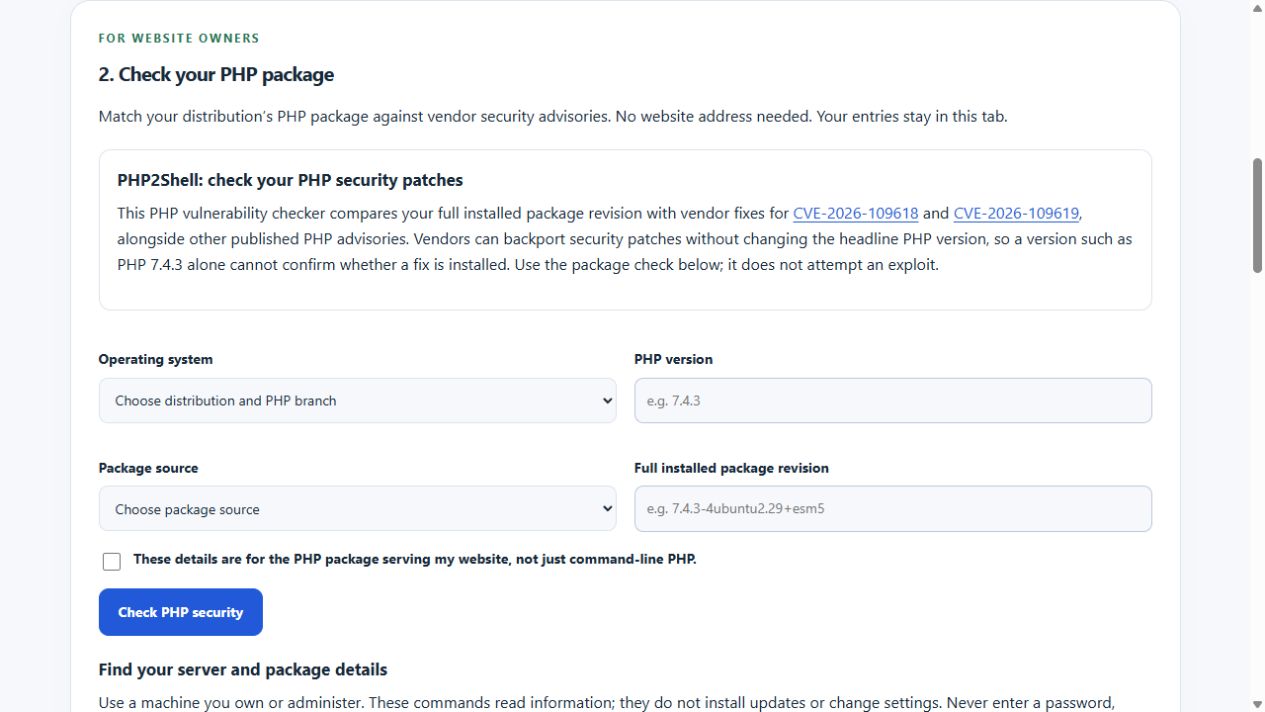
PHP 软件包评估 它的可扩展指令包括 Ubuntu、Debian、AlmaLinux 和 Rocky Linux 的只读命令。 输入保留在浏览器中;它下载一个共享的建议快照,而不是将您的软件包清单发送到扫描仪。
在勾选运行时复选框之前,请确认软件包是否为网站服务。 命令行 PHP 和 PHP-FPM 可能不同,而且可能安装了多个 PHP 版本。 容器的软件包可能与其主机上的软件包不同。
一个真正的反向移植示例: PHP2Shell
Canonical的出版记录 CVE-2026-109618 和 CVE-2026-109619 确定 7.4.3-4ubuntu2.29+esm5 作为 Ubuntu 20.04 PHP 7.4 修订版,标题 PHP 版本仍然是 7.4.3。 这是一个供应商特定的示例,在上面的审查日期进行了检查,而不是在其他发行版上安装的通用软件包。
检查员可以区分该修订版本和之前的修订版本 7.4.3-4ubuntu2.29+esm4. 它考虑了其他检索到的 PHP 警告以及 PHP2Shell 对。 承认这两个修复不应该变成声称服务器上的每个问题都已解决。
在决定升级时,请使用当前供应商的建议和正常的软件包源。 Ubuntu Pro 或其他延长维护软件包也需要相关的访问权限和支持权限。 从示例中复制的修订版本并不证明它已安装在您的计算机上。
了解可能的结果
| 结果 | 意义 | 下一步 |
|---|---|---|
| 受影响的软件包版本 | 被覆盖的记录将所提供的修订版置于已发布修复的受影响范围内。 | 审查该供应商记录并通过正常的核准来源进行更新。 |
| 确定供应商修正案 | 所提供的已发布的软件包修订版与所涵盖的修复比较相匹配。 | 确认正在运行的服务已加载更新的软件包。 |
| 一些咨询意见仍需审查 | 其他记录的适用性尚未解决,没有列出修正或剩余的不确定性。 | 阅读这些警告;不要将整个机器称为安全。 |
| 无法确定 | 覆盖范围、来源、修订、运行时确认或新鲜度不足。 | 请供应商提供证据,而不是将没有结论视为没有漏洞。 |
安装和运行是不同的状态
更新磁盘上的软件包本身并不能证明所有长期运行的服务都已重新启动到新代码。 请遵循供应商的服务重新启动和验证说明,并在适当时使用维护窗口。 PHP 命令。
如果有理由怀疑漏洞已被破解,修补版本并不代表安全无虞。 请分别调查事件、日志、凭据和恢复。 此工具不会测试漏洞,也不会检查应用程序代码或审核 WordPress 插件。
检查证据和新鲜度
读取结果的源链接和最后一次成功刷新时间。 可能会出现供应商发布和源导入延迟。 WAIU 会在其快照超过 12 小时时拒绝正面的软件包结论,其实时刷新作业必须启用并正常运行,才能使共享数据保持最新。
在维护记录中保留比较:提供的软件包、相关的 CVE、固定版本、建议日期和管理员后来验证的内容。 这样可以提供有用的跟踪,避免将公共网站报头检查与服务器安全审计混淆。