
Supporto tecnico pratico
Patch di sicurezza PHP: versioni, backport e servizi in esecuzione
Scopri perché un banner PHP non può dimostrare lo stato della patch, come identificare una revisione completa del pacchetto del fornitore e come interpretare un risultato di consulenza con ambito.
Ultima revisione: 2016
Perché una vecchia versione può contenere una nuova correzione
Una distribuzione Linux può prendere una correzione di sicurezza e applicarla alla versione di PHP che gestisce, piuttosto che sostituirla con l'ultima versione di funzionalità upstream. Questo è un backport: la versione PHP visibile può rimanere la stessa mentre la revisione del pacchetto della distribuzione cambia.
Ciò significa un banner pubblico come PHP/7.4.3 Al contrario, un suffisso ESM o di un fornitore da solo non stabilisce che una particolare correzione sia inclusa. L'esatta versione del sistema operativo, il sorgente del pacchetto e la revisione completa sono tutti importanti.
Il backport supportato da una distribuzione può risolvere un problema specifico senza rendere un vecchio ramo PHP una buona piattaforma applicativa a lungo termine. Tenere un piano di migrazione insieme alle patch di sicurezza di routine.
Raccogliere le quattro informazioni giuste
- Distribuzione e rilascio: Il sistema operativo all'interno del server o contenitore che esegue PHP.
- Web PHP runtime: La versione e il gestore che serve il sito web, non solo il PHP a riga di comando.
- Revisione completa del pacchetto installato: comprese epoche, suffissi di imballaggio e revisione di manutenzione estesa.
- Sorgente del pacchetto: Repository di distribuzione ufficiale, hosting-provider build o altro fornitore.
La casa di un ospite PHP Il selettore può mostrare solo la versione runtime. Chiedere al fornitore la revisione completa del pacchetto e il suo advisory se manca. Ubuntu Questo è un pacchetto per una build personalizzata o un flusso Remi; le regole di corrispondenza e la responsabilità della manutenzione appartengono al fornitore effettivo.
Utilizzare l'assegno fornito dal proprietario
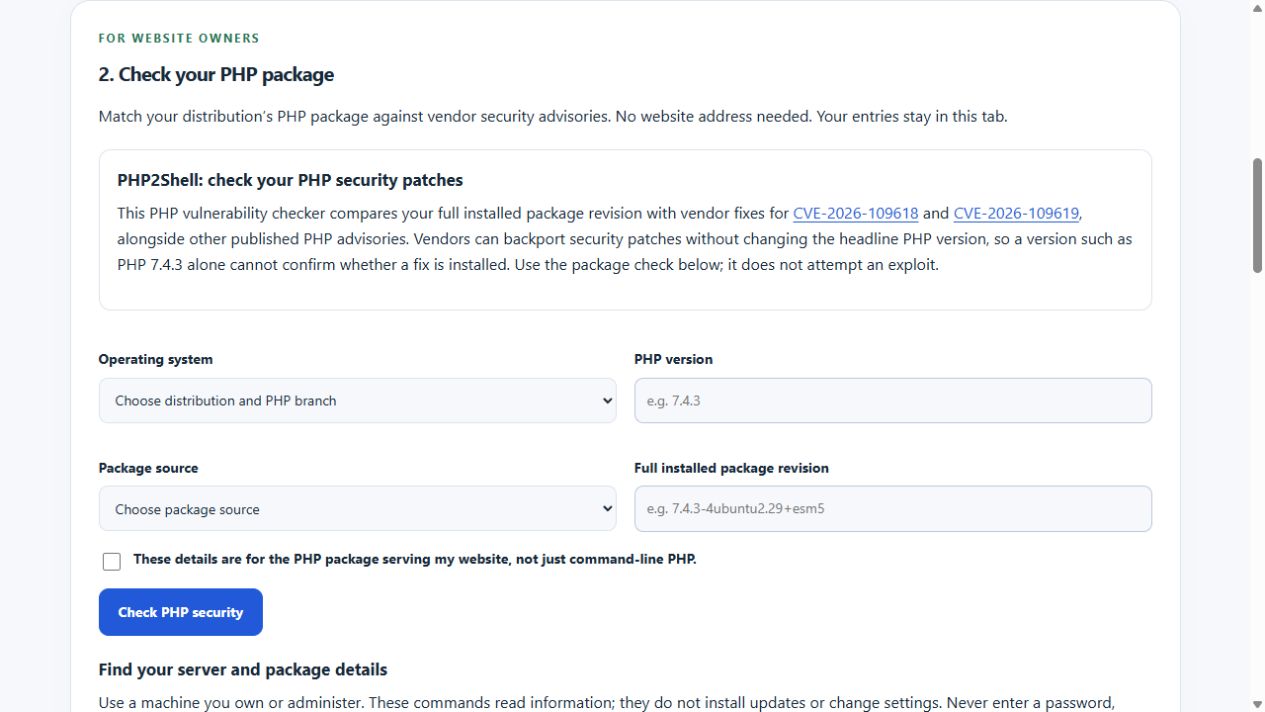
La valutazione del pacchetto PHP Le sue istruzioni espandibili includono comandi di sola lettura per Ubuntu, Debian, AlmaLinux e Rocky Linux. Gli input rimangono nel browser; scarica uno snapshot di advisory condiviso piuttosto che inviare l'inventario dei pacchetti a uno scanner.
Confermare che il pacchetto fornisca il sito web prima di selezionare la casella di controllo runtime. PHP da riga di comando e PHP-FPM possono essere diversi, e possono essere installate diverse versioni di PHP. I pacchetti di un contenitore possono essere diversi da quelli sul suo host.
Un vero esempio di backport: PHP2Shell
Canonical ha pubblicato i record per CVE-2026-109618 e CVE-2026-109619 identificare 7.4.3-4ubuntu2.29+esm5 Come un fisso Ubuntu 20.04 PHP 7.4 La revisione. Il titolo PHP Questa versione è ancora in costruzione. 7.4.3Questo è un esempio specifico del produttore, controllato alla data di revisione sopra, non un pacchetto universale da installare su un'altra distribuzione.
Il revisore può distinguere quella revisione dalla precedente 7.4.3-4ubuntu2.29+esm4Considera altri avvisi PHP recuperati, così come la coppia PHP2Shell. Riconoscere queste due correzioni non deve trasformarsi in una pretesa che ogni problema sul server è risolto.
Utilizzare l'attuale avviso del fornitore e il normale sorgente del pacchetto quando si decide un aggiornamento. Ubuntu Pro o altri pacchetti di manutenzione estesa richiedono anche l'accesso e il diritto di supporto pertinenti.
Comprendere i possibili esiti
| Risultato | Significato | Il prossimo passo |
|---|---|---|
| Versione del pacchetto interessato identificata | Un record coperto colloca la revisione fornita in un intervallo interessato con una correzione pubblicata. | Rivedere il record del fornitore e aggiornare tramite la normale fonte approvata. |
| Vendor fix identificato | La revisione pubblicata del pacchetto fornita corrisponde al confronto delle correzioni coperto. | Verificare che il servizio in esecuzione abbia caricato il pacchetto aggiornato. |
| Alcuni avvisi devono ancora essere rivisti | Altri record hanno applicabilità irrisolta, nessuna correzione elencata o incertezza residua. | Leggere questi avvisi; non chiamare l'intera macchina sicura. |
| Impossibile determinare | La copertura, la fonte, la revisione, la conferma del runtime o la freschezza sono insufficienti. | Chiedere al fornitore prove piuttosto che trattare nessuna conclusione come nessuna vulnerabilità. |
Installato e in esecuzione sono stati diversi
L'aggiornamento di un pacchetto su disco non dimostra di per sé che tutti i servizi in esecuzione a lungo termine siano stati riavviati con il nuovo codice. Seguire le istruzioni del fornitore per il riavvio e la verifica dei servizi, utilizzando una finestra di manutenzione, se appropriato. PHP Il comando.
Se c'è motivo di sospettare una compromissione, una versione con patch non è un certificato di salute pulito.Investiga l'incidente, i log, le credenziali e il ripristino separatamente. Questo strumento non testa un exploit, ispeziona il codice dell'applicazione o controlla i plugin di WordPress.
Controllare evidenza e freschezza
WAIU rifiuta una conclusione positiva del pacchetto quando la sua istantanea ha più di 12 ore. Il suo processo di aggiornamento in tempo reale deve essere abilitato e funzionante affinché i dati condivisi rimangano aggiornati.
Tenere il confronto in un record di manutenzione: pacchetto fornito, CVE rilevanti, revisione fissa, data di consulenza e ciò che l'amministratore ha verificato in seguito, questo ti dà una traccia utile senza confondere un controllo dell'intestazione del sito web pubblico con un audit di sicurezza del server.