
Praktische technische Unterstützung
PHP-Sicherheitspatches: Versionen, Backports und laufende Dienste
Erfahren Sie, warum ein PHP-Banner den Patch-Status nicht nachweisen kann, wie Sie eine vollständige Herstellerpaket-Revision identifizieren und wie Sie ein Ergebnis einer Scope-Beratung interpretieren.
Zuletzt bewertet am:
Warum eine alt aussehende Version einen neuen Fix enthalten kann
Eine Linux-Distribution kann einen Sicherheits-Patch auf die von ihr gewartete PHP-Version anwenden, anstatt ihn durch die neueste Upstream-Feature-Version zu ersetzen. Dies ist eine Rückportierung.Die sichtbare PHP-Version kann gleich bleiben, während sich die Paketrevision der Distribution ändert.
Das bedeutet ein öffentliches Banner wie PHP/7.4.3 Umgekehrt ist ein ESM oder ein Hersteller-Suffix allein nicht ausreichend, um festzustellen, dass ein bestimmter Patch enthalten ist. Die genaue Version des Betriebssystems, der Paket-Quellcode und die vollständige Revision sind wichtig.
Upstream-Support und Herstellerwartung sind ebenfalls unterschiedliche Fragen. Der unterstützte Backport einer Distribution kann ein benanntes Problem lösen, ohne einen alten PHP-Zweig zu einer guten langfristigen Anwendungsplattform zu machen.
Sammeln Sie die richtigen vier Informationen
- Verteilung und Veröffentlichung: Das Betriebssystem innerhalb des eigentlichen Servers oder Containers, auf dem PHP läuft.
- Web PHP-Laufzeit: Die Version und der Handler, der die Website bedient, nicht nur Kommandozeilen-PHP.
- Vollständig installierte Paketrevision: Einschließlich Epochen, Verpackungssuffixe und erweiterte Wartungsrevision.
- Quelle des Pakets: Offizielles Distributions-Repository, Hosting-Provider-Build oder ein anderer Anbieter.
Der PHP-Selektor eines Hosts zeigt möglicherweise nur die Laufzeitversion an, fragen Sie den Anbieter nach der vollständigen Paketrevision und deren Hinweis, wenn diese fehlt. Wählen Sie kein ähnlich aussehendes Ubuntu-Paket für einen benutzerdefinierten Build oder Remi-Stream aus; Matching-Regeln und die Verantwortung für die Wartung liegen beim tatsächlichen Anbieter.
Verwenden Sie den vom Eigentümer bereitgestellten Scheck
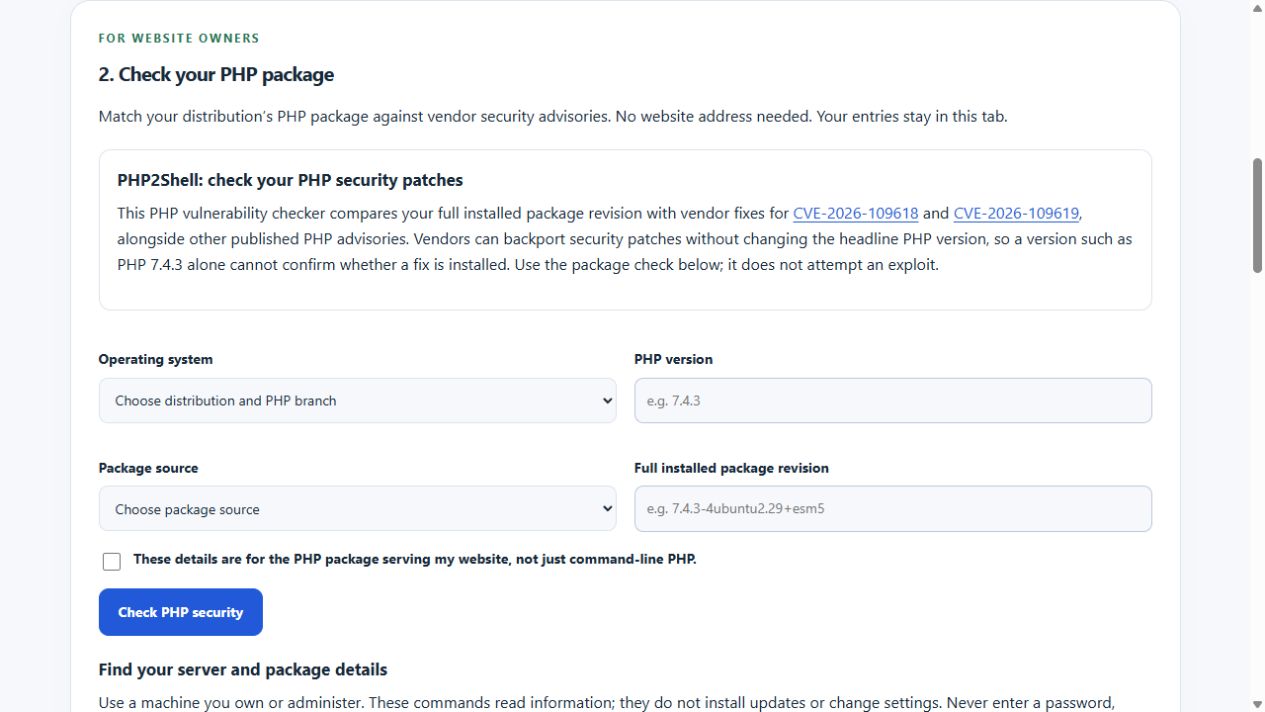
Die PHP-Paketbewertung Die erweiterbaren Anweisungen enthalten schreibgeschützte Befehle für Ubuntu, Debian, AlmaLinux und Rocky Linux. Die Eingaben bleiben im Browser; es wird ein gemeinsamer Advisory-Snapshot heruntergeladen, anstatt das Paket-Inventar an einen Scanner zu senden.
Bestätigen Sie, dass das Paket die Website bedient, bevor Sie das Kontrollkästchen für die Laufzeit aktivieren. Befehlszeilen-PHP und PHP-FPM können unterschiedlich sein, und es können mehrere PHP-Versionen installiert sein. Die Pakete eines Containers können sich von denen auf seinem Host unterscheiden. Ein unschlüssiges Ergebnis ist einer präzise aussehenden Antwort über die falsche Laufzeit vorzuziehen.
Ein echtes Backport Beispiel: PHP2Shell
Canonicals veröffentlichte Aufzeichnungen für CVE-2026-109618 und CVE-2026-109619 identifizieren 7.4.3-4ubuntu2.29+esm5 als festes Ubuntu 20.04 PHP 7.4 Die Überschrift lautet: PHP Version ist noch nicht verfügbar. 7.4.3Dies ist ein herstellerspezifisches Beispiel, das am oben genannten Überprüfungsdatum überprüft wurde, kein universelles Paket, das auf einer anderen Distribution installiert werden kann.
Der Prüfer kann diese Revision von der früheren unterscheiden. 7.4.3-4ubuntu2.29+esm4Es berücksichtigt andere abgerufene PHP-Empfehlungen sowie das PHP2Shell-Paar. Die Anerkennung dieser beiden Korrekturen darf nicht zu einer Behauptung werden, dass jedes Problem auf dem Server gelöst ist.
Verwenden Sie bei der Entscheidung über ein Update die aktuellen Herstellerhinweise und die normale Paketquelle. Ubuntu Pro oder andere Pakete mit erweiterter Wartung benötigen ebenfalls die entsprechenden Zugriffs- und Supportberechtigungen.Eine Revision, die aus einem Beispiel kopiert wurde, ist kein Beweis dafür, dass sie auf Ihrem Rechner installiert ist.
Verstehen Sie die möglichen Ergebnisse
| Ergebnis | Bedeutung | Der nächste Schritt |
|---|---|---|
| Betroffene Paketversion identifiziert | Ein bedeckter Datensatz platziert die bereitgestellte Revision in einem betroffenen Bereich mit einer veröffentlichten Korrektur. | Überprüfen Sie diesen Lieferantendatensatz und aktualisieren Sie ihn über die normale genehmigte Quelle. |
| Hersteller-Fix identifiziert | Die bereitgestellte veröffentlichte Paketrevision entspricht dem abgedeckten Fix-Vergleich. | Überprüfen Sie, ob der laufende Dienst das aktualisierte Paket geladen hat. |
| Einige Hinweise müssen noch überprüft werden | Andere Datensätze haben eine ungelöste Anwendbarkeit, keine aufgeführte Korrektur oder verbleibende Unsicherheit. | Lesen Sie diese Hinweise; nennen Sie nicht die gesamte Maschine sicher. |
| Unfähig zu bestimmen | Abdeckung, Quelle, Revision, Laufzeitbestätigung oder Frische ist unzureichend. | Bitten Sie den Lieferanten um Beweise, anstatt keine Schlussfolgerung als keine Schwachstelle zu behandeln. |
Installiert und läuft sind verschiedene Zustände
Das Aktualisieren eines Pakets auf der Festplatte beweist nicht an sich, dass jeder langlaufende Dienst mit dem neuen Code neu gestartet wurde. Folgen Sie den Anweisungen des Herstellers zum Neustart und zur Überprüfung des Dienstes, wobei Sie gegebenenfalls ein Wartungsfenster verwenden. PHP Befehl.
Wenn es Grund gibt, eine Kompromittierung zu vermuten, ist eine gepatchte Version keine saubere Gesundheitsüberprüfung. Untersuchen Sie den Vorfall, die Protokolle, die Anmeldeinformationen und die Wiederherstellung separat. Dieses Tool testet keinen Exploit, überprüft keinen Anwendungscode und überprüft keine WordPress-Plugins.
Nachweis und Frische prüfen
Lesen Sie die Quelllinks des Ergebnisses und die letzte erfolgreiche Aktualisierungszeit. Verzögerungen bei der Veröffentlichung durch den Anbieter und beim Feedimport sind möglich. WAIU lehnt eine positive Paketschlussfolgerung ab, wenn der Snapshot älter als 12 Stunden ist. Der Live-Aktualisierungsauftrag muss aktiviert und funktionsfähig sein, damit die gemeinsam genutzten Daten aktuell bleiben.
Behalten Sie den Vergleich in einem Wartungs-Record auf: mitgeliefertes Paket, relevante CVEs, Revision, Datum der Empfehlung und was der Administrator danach überprüft hat, damit Sie einen nützlichen Spurenverlauf haben, ohne einen öffentlichen Website-Header-Check mit einem Server-Sicherheitsaudit zu verwechseln.