
Praktyczne wsparcie techniczne
Łaty bezpieczeństwa PHP: wersje, backporty i uruchomione usługi
Dowiedz się, dlaczego baner PHP nie może udowodnić statusu poprawki, jak zidentyfikować pełną wersję pakietu dostawcy i jak interpretować wynik zakresu doradztwa.
Ostatnio przeglądane:
Dlaczego stara wersja może zawierać nową poprawkę
Dystrybucja Linux może wziąć poprawkę bezpieczeństwa i zastosować ją do wersji PHP, którą utrzymuje, zamiast zastąpić ją najnowszym wydaniem funkcji pochodzącym od autora. Jest to backport.Widoczna wersja PHP może pozostać taka sama, podczas gdy wersja pakietu dystrybucji się zmienia.
Oznacza to publiczny baner, taki jak PHP/7.4.3 I odwrotnie, sam ESM lub sufiks dostawcy nie stanowią o tym, że konkretna poprawka została uwzględniona. Dokładna wersja systemu operacyjnego, źródło pakietu i pełna wersja mają znaczenie.
Wsparcie upstream i utrzymanie dostawcy są również odrębnymi kwestiami. Obsługiwany przez dystrybucję backport może rozwiązać nazwany problem bez przekształcania starej gałęzi PHP w dobrą długoterminową platformę aplikacji.
Zbierz odpowiednie cztery informacje
- Dystrybucja i wydanie: System operacyjny wewnątrz serwera lub kontenera z uruchomionym PHP.
- Web PHP środowiska wykonawczego: Wersja i obsługa obsługująca stronę internetową, a nie tylko wiersz poleceń PHP.
- Pełna zainstalowana wersja pakietu: Włączając epoki, sufiksy pakietów i wersję rozszerzonej konserwacji.
- Źródło pakietu: oficjalne repozytorium dystrybucji, hosting-provider build lub innego dostawcy.
Selektor PHP hosta może pokazywać tylko wersję runtime. Zapytaj dostawcę o pełną wersję pakietu i jego porady, jeśli jej brakuje.Nie wybieraj podobnie wyglądającego pakietu Ubuntu dla niestandardowej kompilacji lub strumienia Remi; dopasowanie zasad i odpowiedzialność za utrzymanie należą do faktycznego dostawcy.
Użyj czeku dostarczonego przez właściciela
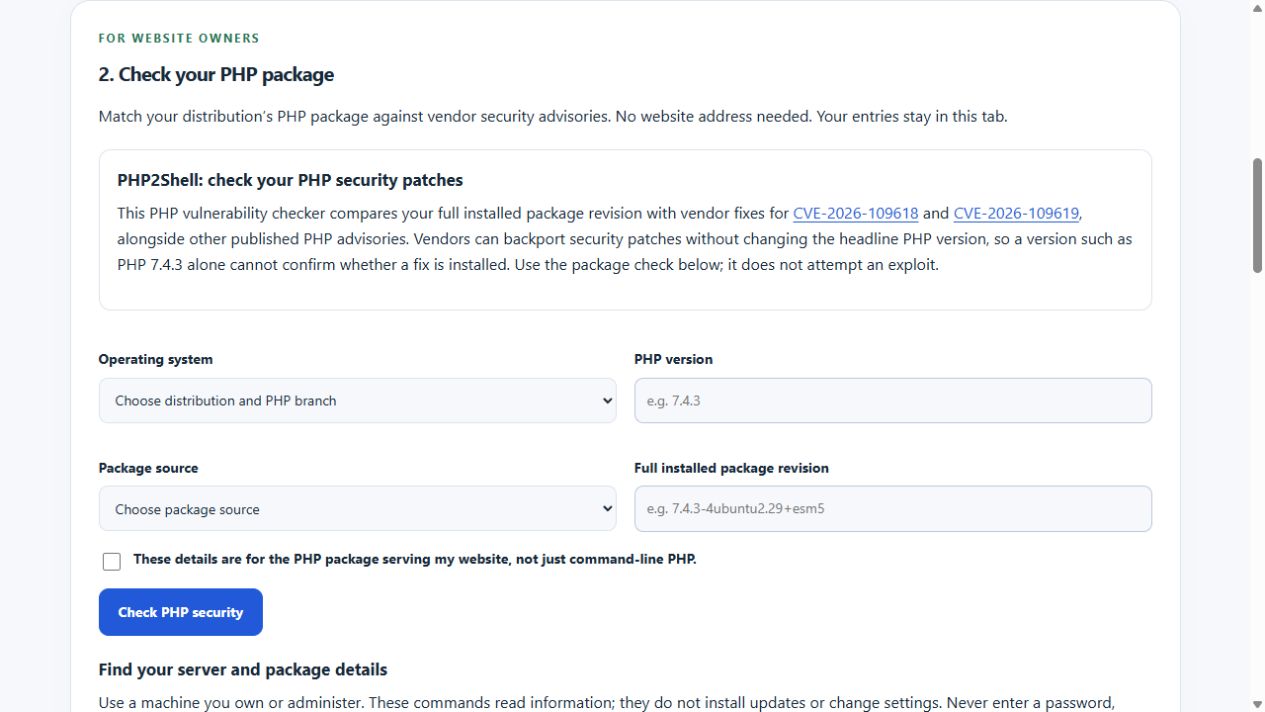
Ocena pakietu PHP Jego rozszerzalne instrukcje zawierają polecenia tylko do odczytu dla Ubuntu, Debiana, AlmaLinux i Rocky Linux. Dane wejściowe pozostają w przeglądarce; pobiera wspólną migawkę doradczą zamiast wysyłania inwentaryzacji pakietów do skanera.
Sprawdź, czy pakiet obsługuje witrynę przed zaznaczeniem pola wyboru środowiska wykonawczego. PHP wiersza poleceń i PHP-FPM mogą się różnić, a kilka wersji PHP może być zainstalowanych. Pakiety kontenera mogą różnić się od tych na jego hoście. Niejednoznaczny wynik jest lepszy niż precyzyjnie wyglądająca odpowiedź o niewłaściwym środowisku wykonawczym.
Prawdziwy przykład backporta: PHP2Shell
Canonical opublikował rekordy dla CVE-2026-109618 oraz CVE-2026-109619 Identyfikacja 7.4.3-4ubuntu2.29+esm5 To jest przykład specyficzny dla danego dostawcy, sprawdzony w dniu recenzji powyżej, a nie uniwersalny pakiet do zainstalowania w innej dystrybucji. PHP 7.4 to wersja PHP 7.4.3, która została zainstalowana w Ubuntu 20.04.
Sprawdzający może odróżnić tę wersję od wcześniejszej 7.4.3-4ubuntu2.29+esm4. Rozważa inne pobierane zalecenia PHP, jak również parę PHP2Shell. Rozpoznanie tych dwóch poprawek nie może przekształcić się w twierdzenie, że każdy problem na serwerze został rozwiązany.
Użyj aktualnego poradnika dostawcy i zwykłego źródła pakietu, gdy decydujesz się na aktualizację. Ubuntu Pro lub inne pakiety z rozszerzoną obsługą wymagają również odpowiedniego dostępu i uprawnień do wsparcia.
Zrozum możliwe wyniki
| Wynik | Znaczenie | Następny krok |
|---|---|---|
| Zidentyfikowano wersję pakietu, którego dotyczy problem | Zakryty rekord umieszcza dostarczoną wersję w zakresie, którego dotyczy opublikowana poprawka. | Przejrzyj ten rekord dostawcy i zaktualizuj go za pomocą normalnego zatwierdzonego źródła. |
| Identyfikacja poprawki dostawcy | Dostarczona opublikowana wersja pakietu pasuje do opisanego porównania poprawek. | Upewnij się, że uruchomiona usługa załadowała zaktualizowany pakiet. |
| Niektóre porady nadal wymagają przeglądu | Inne rekordy mają nierozstrzygnięte zastosowanie, brak wymienionych poprawek lub pozostałą niepewność. | Przeczytaj te porady; nie nazywaj całej maszyny bezpieczną. |
| Nie można określić | Zasięg, źródło, wersja, potwierdzenie w czasie wykonywania lub świeżość są niewystarczające. | Poproś dostawcę o dowody, zamiast traktować brak wniosków jako brak podatności. |
Zainstalowane i uruchomione są różne stany
Aktualizacja pakietu na dysku sama w sobie nie udowadnia, że każda długo działająca usługa została ponownie uruchomiona z nowym kodem. Postępuj zgodnie z instrukcjami dostawcy dotyczącymi ponownego uruchomienia usługi i weryfikacji, używając okna konserwacji, gdzie to stosowne. PHP Rozkaz.
Jeśli istnieje powód, by podejrzewać, że naruszenie zostało naruszone, wersja z poprawką nie jest czystym sprawozdaniem ze stanu zdrowia. Zbadaj incydent, dzienniki, poświadczenia i odzyskiwanie oddzielnie.To narzędzie nie testuje exploitu, nie sprawdza kodu aplikacji ani nie audytuje wtyczek WordPress.
Sprawdź dowody i świeżość
Możliwe są opóźnienia w publikacji przez dostawcę i importowaniu danych. WAIU odrzuca pozytywne wnioski dotyczące pakietów, gdy jego migawka ma więcej niż 12 godzin. Jego zadanie odświeżania na żywo musi być włączone i działać, aby udostępnione dane pozostały aktualne.
Przechowuj porównanie w rejestrze konserwacji: dostarczony pakiet, odpowiednie CVE, poprawiona wersja, data doradztwa i to, co administrator zweryfikował później.To daje Ci użyteczny ślad bez mylenia publicznej kontroli nagłówka strony internetowej z audytem bezpieczeństwa serwera.