
Suporte técnico prático
Patches de segurança do PHP: versões, backports e serviços em execução
Saiba por que um banner do PHP não pode provar o status de um patch, como identificar uma revisão completa do pacote do fornecedor e como interpretar um resultado de aviso com escopo.
Última vez revisado:
Por que uma versão antiga pode conter uma nova correção
Uma distribuição Linux pode pegar uma correção de segurança e aplicá-la à versão do PHP que ela mantém, ao invés de substituí-la com a versão mais recente do recurso de upstream. Isso é um backport.A versão visível do PHP pode permanecer a mesma enquanto a revisão do pacote da distribuição muda.
Isso significa um banner público, como PHP/7.4.3 Por outro lado, um ESM ou sufixo de fornecedor por si só não estabelece que uma correção em particular está incluída. A versão exata do sistema operativo, o código-fonte do pacote e a revisão completa são todos importantes.
O backport suportado de uma distribuição pode resolver um problema nomeado sem tornar um branch antigo do PHP uma boa plataforma de aplicativos de longo prazo. Mantenha um plano de migração ao lado de patches de segurança de rotina.
Reúna as quatro informações certas
- Distribuição e lançamento: o sistema operativo dentro do servidor ou container que executa o PHP.
- Tempo de execução Web PHP: a versão e o manipulador que servem o site, não apenas o PHP de linha de comando.
- Revisão completa do pacote instalado: incluindo épocas, sufixos de empacotamento e revisão de manutenção estendida.
- Fonte do pacote: repositório de distribuição oficial, provedor de hospedagem ou outro fornecedor.
O seletor PHP de um host pode mostrar apenas a versão de tempo de execução.Pergunte ao provedor para a revisão completa do pacote e seu aviso quando estiver faltando.Não escolha um pacote Ubuntu de aparência semelhante para uma compilação personalizada ou fluxo Remi; regras de correspondência e responsabilidade de manutenção pertencem ao fornecedor real.
Use o cheque fornecido pelo proprietário
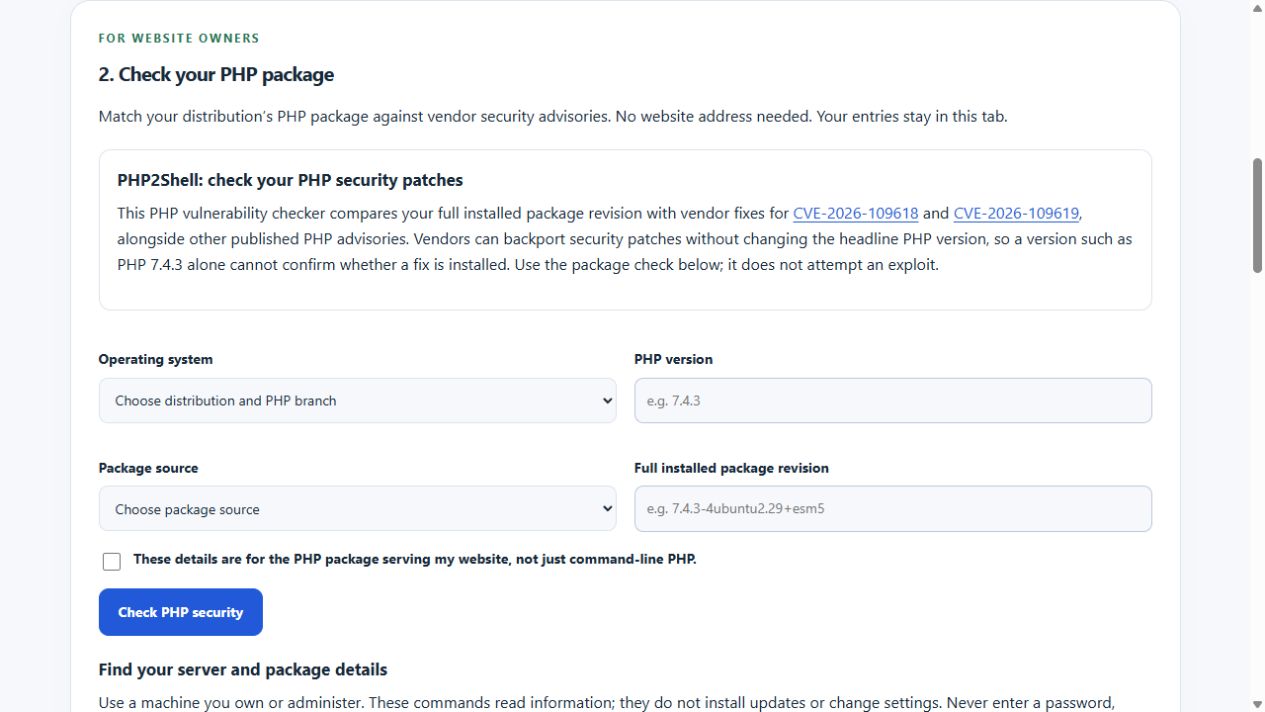
A avaliação do pacote PHP Suas instruções expansíveis incluem comandos somente leitura para Ubuntu, Debian, AlmaLinux e Rocky Linux. As entradas permanecem no navegador; ele baixa um snapshot de aconselhamento partilhado em vez de enviar seu inventário de pacotes para um scanner.
Confirme que o pacote serve o site antes de marcar a caixa de seleção de tempo de execução. PHP de linha de comando e PHP-FPM podem ser diferentes, e várias versões do PHP podem ser instaladas. Os pacotes de um contêiner podem ser diferentes daqueles em seu host.
Um exemplo real de backport: PHP2Shell
Canonical publicou registros para CVE-2026-109618 e CVE-2026-109619 identificar 7.4.3-4ubuntu2.29+esm5 como um fixo Ubuntu 20.04 PHP 7.4 Revisão. A manchete PHP Esta versão ainda não está disponível. 7.4.3Este é um exemplo específico do fornecedor, verificado na data de revisão acima, não um pacote universal para instalar em outra distribuição.
O verificador pode distinguir essa revisão da anterior 7.4.3-4ubuntu2.29+esm4Considera outros avisos PHP recuperados, bem como o par PHP2Shell. Reconhecer essas duas correções não deve se transformar em uma afirmação de que todos os problemas no servidor foram resolvidos.
Use o aviso atual do fornecedor e a fonte normal do pacote ao decidir uma atualização. Ubuntu Pro ou outros pacotes de manutenção estendida também requerem o acesso relevante e o direito de suporte.
Entenda os possíveis resultados
| Resultado | Significado | O próximo passo |
|---|---|---|
| Versão do pacote afetado identificada | Um registro coberto coloca a revisão fornecida em um intervalo afetado com uma correção publicada. | Revise esse registro de fornecedor e atualize através da fonte aprovada normal. |
| Correção do fornecedor identificada | A revisão publicada do pacote fornecida corresponde à comparação de correção coberta. | Confirme que o serviço em execução carregou o pacote atualizado. |
| Alguns avisos ainda precisam de revisão | Outros registros têm aplicabilidade não resolvida, nenhuma correção listada ou incerteza restante. | Leia esses avisos; não chame toda a máquina de segura. |
| Incapaz de determinar | Cobertura, fonte, revisão, confirmação em tempo de execução ou frescura são insuficientes. | Peça ao fornecedor evidências em vez de tratar nenhuma conclusão como nenhuma vulnerabilidade. |
Instalado e em execução são estados diferentes
A atualização de um pacote em disco não prova que todos os serviços de longa execução foram reiniciados com o novo código. Siga as instruções de reinicialização e verificação do serviço do fornecedor, usando uma janela de manutenção quando apropriado. PHP comando.
Se houver motivos para suspeitar de comprometimento, uma versão corrigida não é uma declaração de integridade limpa.Investige o incidente, os logs, as credenciais e a recuperação separadamente. Esta ferramenta não testa uma exploração, inspeciona o código do aplicativo ou audita plugins do WordPress.
Verifique a evidência e a frescura
A publicação do fornecedor e os atrasos na importação de feeds são possíveis. O WAIU recusa uma conclusão positiva do pacote quando seu snapshot tem mais de 12 horas. Seu trabalho de atualização ao vivo deve estar habilitado e funcionando para que esses dados partilhados permaneçam atuais.
Mantenha a comparação em um registro de manutenção: pacote fornecido, CVEs relevantes, revisão fixa, data de aviso e o que o administrador verificou depois.Isso lhe dá uma trilha útil sem confundir uma verificação de cabeçalho de site público com uma auditoria de segurança do servidor.