
Conseils pratiques pour l’assistance technique
Correctifs de sécurité PHP : versions, rétroportages et services en cours d’exécution
Comprenez pourquoi une bannière PHP ne prouve pas l’installation des correctifs, comment identifier la révision complète du paquet fourni par l’éditeur et comment interpréter un résultat limité aux avis couverts.
Dernière vérification :
Pourquoi une version apparemment ancienne peut contenir un correctif récent
Une distribution Linux peut appliquer un correctif de sécurité à la version PHP qu’elle maintient, plutôt que la remplacer par la dernière version fonctionnelle amont. C’est un rétroportage, ou backport. La version PHP visible peut rester identique alors que la révision du paquet change.
Une bannière publique telle que PHP/7.4.3 ne suffit pas pour conclure à la présence d’un correctif. Inversement, un suffixe ESM ou fournisseur ne prouve pas à lui seul qu’un correctif précis est inclus. La version exacte du système, la source du paquet et sa révision complète comptent toutes.
Le support amont et la maintenance du fournisseur sont aussi distincts. Un rétroportage pris en charge peut corriger un problème précis sans faire d’une ancienne branche PHP une bonne plateforme à long terme. Gardez un plan de migration en plus des correctifs de sécurité réguliers.
Relevez les quatre informations nécessaires
- Distribution et version : le système du serveur ou conteneur qui exécute réellement PHP.
- Environnement PHP du site : la version et le gestionnaire qui servent le site, pas seulement PHP en ligne de commande.
- Révision complète du paquet installé : y compris les préfixes d’époque, suffixes de paquet et révisions de maintenance étendue.
- Source du paquet : dépôt officiel de la distribution, compilation de l’hébergeur ou autre fournisseur.
Le sélecteur PHP d’un hébergeur peut n’afficher que la version d’exécution. Demandez la révision complète du paquet et son avis de sécurité si elles manquent. Ne choisissez pas un paquet Ubuntu ressemblant pour une compilation personnalisée ou un flux Remi : les règles de correspondance et la maintenance relèvent du fournisseur réel.
Utilisez la vérification des informations fournies par le propriétaire
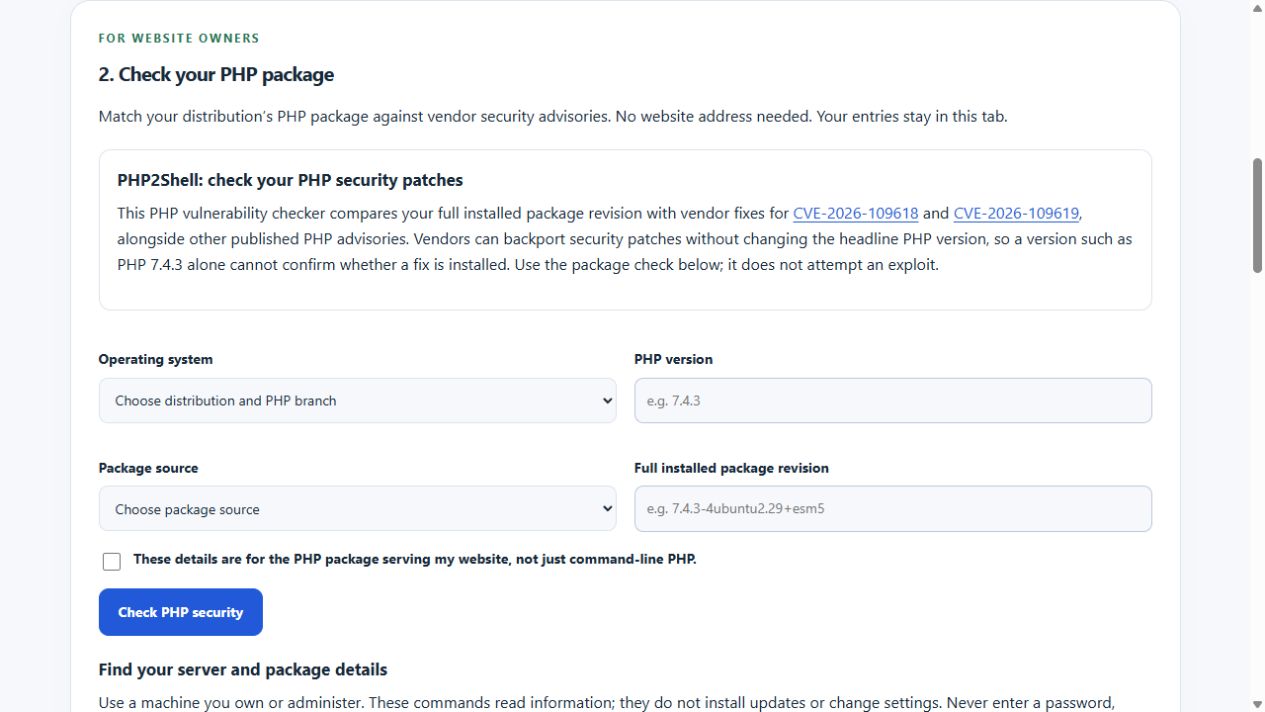
L’évaluation du paquet PHP compare les informations saisies aux combinaisons de fournisseurs explicitement couvertes. Ses consignes dépliables incluent des commandes en lecture seule pour Ubuntu, Debian, AlmaLinux et Rocky Linux. Les saisies restent dans le navigateur ; l’outil télécharge un instantané partagé des avis sans envoyer votre inventaire de paquets à un scanner.
Confirmez que le paquet sert le site avant de cocher la case du moteur d’exécution. PHP en ligne de commande et PHP-FPM peuvent différer, et plusieurs versions peuvent être installées. Les paquets d’un conteneur peuvent différer de ceux de son hôte. Un résultat indéterminé vaut mieux qu’une réponse apparemment précise sur le mauvais environnement.
Un exemple réel de rétroportage : PHP2Shell
Les avis publiés par Canonical pour CVE-2026-109618 et CVE-2026-109619 identifient 7.4.3-4ubuntu2.29+esm5 comme révision corrigée de PHP 7.4 pour Ubuntu 20.04. La version PHP principale reste 7.4.3. Cet exemple propre à un fournisseur a été vérifié à la date indiquée plus haut ; ce n’est pas un paquet universel à installer sur une autre distribution.
L’outil peut distinguer cette révision de la précédente 7.4.3-4ubuntu2.29+esm4. Il prend en compte les autres avis PHP récupérés en plus des deux avis PHP2Shell. Reconnaître ces deux correctifs ne doit pas conduire à affirmer que tous les problèmes du serveur sont résolus.
Décidez d’une mise à jour à partir de l’avis actuel du fournisseur et de la source normale des paquets. Ubuntu Pro et les autres paquets de maintenance étendue exigent aussi les droits d’accès et de support correspondants. Une révision copiée d’un exemple ne prouve pas son installation sur votre machine.
Comprendre les résultats possibles
| Résultat | Signification | Étape suivante |
|---|---|---|
| Version de paquet affectée identifiée | Un avis couvert place la révision fournie dans une plage affectée pour laquelle un correctif est publié. | Consultez l’avis du fournisseur et mettez à jour via la source approuvée habituelle. |
| Correctif du fournisseur identifié | La révision publiée du paquet fourni correspond à la comparaison de correctif couverte. | Confirmez que le service en cours utilise le paquet mis à jour. |
| Certains avis restent à examiner | D’autres avis ont une applicabilité indéterminée, aucun correctif indiqué ou des incertitudes restantes. | Lisez ces avis sans déclarer toute la machine sûre. |
| Impossible à déterminer | La couverture, la source, la révision, la confirmation d’exécution ou la fraîcheur sont insuffisantes. | Demandez des éléments au fournisseur au lieu d’assimiler une absence de conclusion à une absence de vulnérabilité. |
Installé et en cours d’exécution sont deux états différents
Mettre à jour un paquet sur disque ne prouve pas que tous les services persistants ont redémarré avec le nouveau code. Suivez les consignes de redémarrage et de vérification du fournisseur, pendant une fenêtre de maintenance si nécessaire. Incluez les processus de travail et conteneurs, pas seulement la commande PHP du terminal.
Si une compromission est suspectée, une version corrigée ne garantit pas un système sain. Examinez séparément l’incident, les journaux, les identifiants et la restauration. Cet outil ne tente pas d’exploitation, n’inspecte pas le code applicatif et n’audite pas les extensions WordPress.
Vérifiez les sources et leur fraîcheur
Consultez les sources du résultat et l’heure de la dernière actualisation réussie. La publication du fournisseur et l’importation des données peuvent prendre du temps. WAIU refuse une conclusion positive sur un paquet si son instantané date de plus de 12 heures. La tâche d’actualisation doit être activée et fonctionner pour garder ces données à jour.
Conservez la comparaison dans un registre de maintenance : paquet fourni, CVE pertinentes, révision corrigée, date de l’avis et vérifications ultérieures de l’administrateur. Cela laisse une trace utile sans confondre un contrôle d’en-têtes publics avec un audit de sécurité du serveur.