
Praktisk teknisk støtte
PHP sikkerhetsoppdateringer: versjoner, tilbakeporteringer og kjørende tjenester
Lær hvorfor et PHP-banner ikke kan bevise oppdateringsstatus, hvordan du identifiserer en fullstendig leverandørpakkerevisjon og hvordan du tolker et omfangsbasert rådgivende resultat.
Sist gjennomgått:
Hvorfor en versjon som ser gammel ut, kan inneholde en ny løsning
En Linux-distribusjon kan ta en sikkerhetsoppdatering og bruke den på PHP-versjonen den vedlikeholder, i stedet for å erstatte den med den nyeste funksjonsutgivelsen fra opphavsleverandøren. Dette er en tilbakeportering.Den synlige PHP-versjonen kan forbli den samme mens distribusjonens pakkerevisjon endres.
Det betyr et offentlig banner som PHP/7.4.3 Et ESM- eller leverandørsuffiks alene er ikke tilstrekkelig bevis for en rettelsesdom. Omvendt, et ESM- eller leverandørsuffiks alene er ikke tilstrekkelig til å fastslå at en bestemt rettelse er inkludert, den nøyaktige operativsystemutgivelsen, pakkekilden og den fullstendige revisjonen er alle viktige.
Oppstrømsstøtte og leverandørvedlikehold er også forskjellige spørsmål. En distribusjons støttede backport kan løse et navngitt problem uten å gjøre en gammel PHP-gren til en god langsiktig applikasjonsplattform.
Samle de riktige fire delene av informasjonen
- Distribusjon og utgivelse: Operativsystemet inne i selve serveren eller containeren som kjører PHP.
- Web PHP- kjøretid: PHP-versjonen og handleren som betjener nettstedet, ikke bare kommandolinje PHP.
- Fullstendig installert pakkerevisjon: inkludert epoker, pakkesuffikser og utvidet vedlikeholdsrevisjon.
- Pakkekilde: Offisielt distribusjonsdepot, hosting-leverandør build eller en annen leverandør.
En verts PHP-velger kan bare vise kjøretidsversjonen. Spør leverandøren om den komplette pakkerevisjonen og dens rådgivning når det mangler. Ikke velg en lignende Ubuntu-pakke for en tilpasset bygging eller Remi-strøm; matchende regler og vedlikeholdsansvar tilhører den faktiske leverandøren.
Bruk sjekken fra eieren
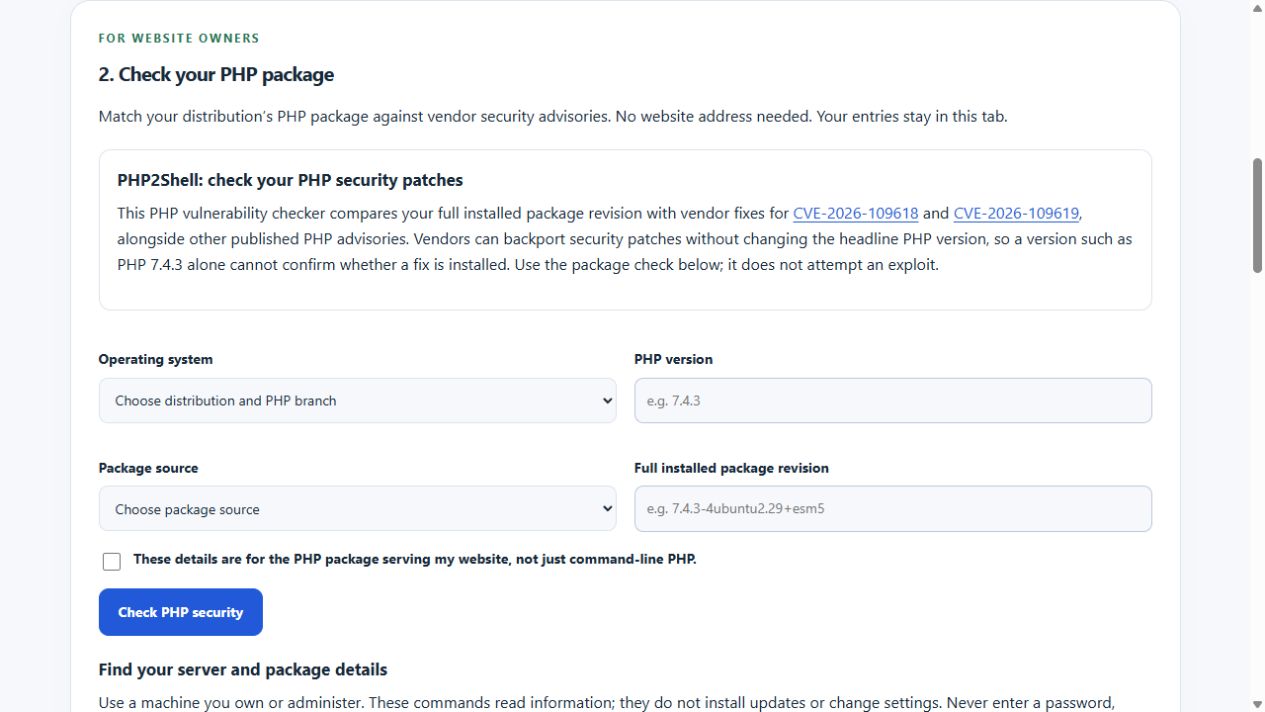
Vurdering av PHP-pakken Dens utvidbare instruksjoner inkluderer skrivebeskyttede kommandoer for Ubuntu, Debian, AlmaLinux og Rocky Linux.Innganger forblir i nettleseren; det laster ned et delt rådgivende øyeblikksbilde i stedet for å sende pakkebeholdningen til en skanner.
Bekreft at pakken betjener nettstedet før du krysser av for kjøretid. Kommandolinje- PHP og PHP- FPM kan være forskjellige, og flere PHP- versjoner kan være installert. En beholders pakker kan være forskjellige fra de på verten. Et ikke- avgjørende resultat er å foretrekke fremfor et presist utseende svar om feil kjøretid.
En ekte backport eksempel: PHP2Shell
Canonicals publiserte poster for CVE-2026-109618 og CVE-2026-109619 identifiser 7.4.3-4ubuntu2.29+esm5 som en fast Ubuntu 20.04 PHP 7.4 Overskriften er endret. PHP Versjonen er fortsatt 7.4.3Dette er et leverandørspesifikt eksempel, sjekket på gjennomgangsdatoen ovenfor, ikke en universell pakke som skal installeres på en annen distribusjon.
Korrekturleseren kan skille den revisjonen fra den tidligere 7.4.3-4ubuntu2.29+esm4. Den vurderer andre hentede PHP-rådgivninger samt PHP2Shell-paret. Å anerkjenne disse to reparasjonene må ikke bli til et krav om at alle problemer på serveren er løst.
Bruk leverandørens råd og vanlig pakkekilde når du bestemmer deg for en oppdatering. Ubuntu Pro eller andre pakker med utvidet vedlikehold krever også relevant tilgang og støtterettigheter.En revisjon kopiert fra et eksempel er ikke bevis på at den er installert på maskinen din.
Forstå de mulige resultatene
| Resultat | Betydning | Neste trinn |
|---|---|---|
| Berørt pakkeversjon identifisert | En dekket post plasserer den leverte revisjonen i et berørt område med en publisert løsning. | Gå gjennom leverandørposten og oppdater gjennom den vanlige godkjente kilden. |
| Leverandørretting identifisert | Den medfølgende publiserte pakkerevisjonen samsvarer med den dekkede rettelsessammenligningen. | Bekreft at den kjørende tjenesten har lastet inn den oppdaterte pakken. |
| Noen råd må fortsatt gjennomgås | Andre poster har uavklart anvendelighet, ingen oppført løsning eller gjenværende usikkerhet. | Les disse rådene; ikke kall hele maskinen sikker. |
| Kan ikke bestemme | Dekning, kilde, revisjon, kjøretidsbekreftelse eller ferskhet er utilstrekkelig. | Be leverandøren om bevis i stedet for å behandle ingen konklusjon som ingen sårbarhet. |
Installert og kjører er forskjellige tilstander
Oppdatering av en pakke på disk beviser ikke i seg selv at alle tjenester som har kjørt lenge, har startet på nytt med den nye koden. Følg leverandørens instruksjoner for omstart av tjenester og verifisering, ved å bruke et vedlikeholdsvindu der det er hensiktsmessig. PHP kommando.
Hvis det er grunn til å mistenke et sikkerhetsbrudd, er en oppdatert versjon ikke en ren helseattest. Undersøk hendelsen, logger, legitimasjon og gjenoppretting separat. Dette verktøyet tester ikke en utnyttelse, inspiserer ikke programkode eller reviderer WordPress-utvidelser.
Sjekk bevis og friskhet
Les resultatets kildekoblinger og siste vellykkede oppdateringstidspunkt. Forsinkelser i leverandørpublisering og feed-import er mulige. WAIU nekter en positiv pakkekonklusjon når øyeblikksbildet er mer enn 12 timer gammelt. Live-oppdateringsjobben må være aktivert og fungere for at de delte dataene skal forbli oppdaterte.
Oppbevar sammenligningen i en vedlikeholdslogg: levert pakke, relevante CVE-er, fast revisjon, rådgivende dato og hva administratoren verifiserte etterpå.Det gir deg et nyttig spor uten å forveksle en offentlig nettstedssjekk med en serversikkerhetsrevisjon.