
Praktisk teknisk support
PHP-säkerhetsuppdateringar: versioner, bakåtanpassningar och tjänster som körs
Lär dig varför en PHP-banner inte kan bevisa patch-status, hur du identifierar en fullständig leverantörspaketversion och hur du tolkar ett omfattat rådgivande resultat.
Senast granskad: 1 år sedan
Varför en gammal version kan innehålla en ny korrigering
En Linux-distribution kan ta en säkerhetskorrigering och tillämpa den på den PHP-version som den underhåller, istället för att ersätta den med den senaste uppströmsfunktionsutgåvan. Detta är en bakåtanpassning.Den synliga PHP-versionen kan förbli densamma medan distributionens paketrevision ändras.
Det innebär en offentlig banner som PHP/7.4.3 Enbart ett ESM- eller leverantörssuffix är inte tillräckligt för att avgöra om en viss rättelse är inkluderad. Den exakta operativsystemsversionen, paketkällan och den fullständiga revisionen är viktiga faktorer.
Uppströmsstöd och leverantörsunderhåll är också olika frågor. En distributions backport som stöds kan ta itu med ett namngivet problem utan att göra en gammal PHP-gren till en bra långsiktig applikationsplattform.
Samla de rätta fyra bitarna av information
- Distribution och utgivning: operativsystemet inuti den faktiska servern eller behållaren som kör PHP.
- Webb PHP körtid: versionen och hanteraren som serverar webbplatsen, inte bara kommandorads-PHP.
- Fullständigt installerad paketrevision: inklusive epoker, förpackningssuffix och utökad underhållsrevision.
- Paketets källa: officiellt distributionsarkiv, värdleverantörsbyggnad eller annan leverantör.
En värddators PHP-väljare kan endast visa körtidsversionen, fråga leverantören om den fullständiga paketrevisionen och dess råd om den saknas. Välj inte ett liknande Ubuntu-paket för en anpassad bygg- eller Remi-ström; matchningsregler och underhållsansvar tillhör den faktiska leverantören.
Använd ägarens check
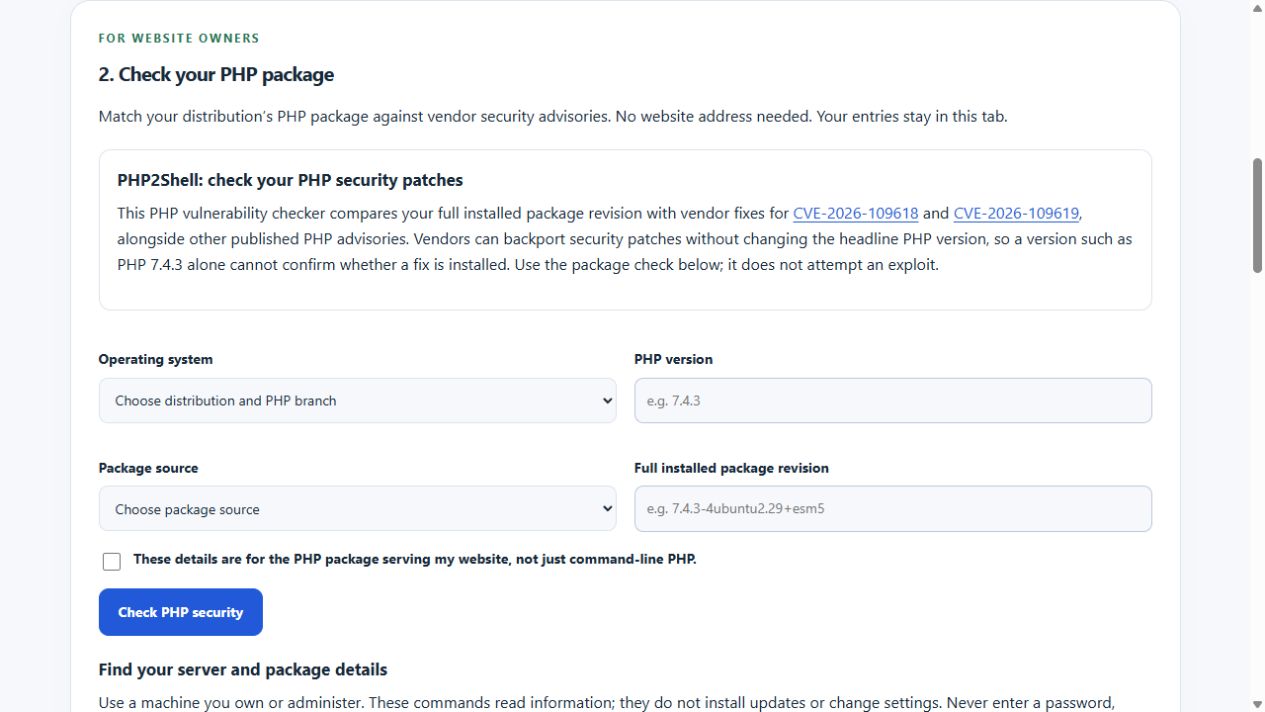
PHP-paketets utvärdering Den jämför inmatade detaljer med de uttryckligen täckta leverantörskombinationerna.Dess utbyggbara instruktioner inkluderar skrivskyddade kommandon för Ubuntu, Debian, AlmaLinux och Rocky Linux.Inmatningarna stannar kvar i webbläsaren; den hämtar en delad rådgivande ögonblicksbild istället för att skicka din paketinventering till en skanner.
Bekräfta att paketet tjänar webbplatsen innan du kryssar i kryssrutan för runtime. Kommandorads-PHP och PHP-FPM kan skilja sig åt, och flera PHP-versioner kan vara installerade. En behållares paket kan skilja sig från dem på dess värd.
Ett riktigt backport exempel: PHP2Shell
Canonicals publicerade poster för CVE-2026-109618 och CVE-2026-109619 identifiera 7.4.3-4ubuntu2.29+esm5 som en fast Ubuntu 20.04 PHP 7.4 Rubriken på denna sida PHP Versionen är fortfarande 7.4.3Detta är ett leverantörsspecifikt exempel, kontrollerat på granskningsdatumet ovan, inte ett universellt paket att installera på en annan distribution.
Korrekturläsaren kan skilja den revisionen från den tidigare 7.4.3-4ubuntu2.29+esm4. Den tar hänsyn till andra hämtade PHP-bulletiner samt PHP2Shell-paret. Att erkänna dessa två korrigeringar får inte förvandlas till ett påstående om att varje problem på servern är löst.
Använd den aktuella leverantörsinformationen och den normala paketkällan när du bestämmer dig för en uppdatering. Ubuntu Pro eller andra paket med utökat underhåll kräver också relevant åtkomst och supportbehörighet.En revision kopierad från ett exempel är inte ett bevis på att den är installerad på din maskin.
Förstå de möjliga resultaten
| Resultat | Betydelse | Nästa steg |
|---|---|---|
| Berörd paketversion identifierad | En täckt post placerar den medföljande revisionen i ett påverkat område med en publicerad fix. | Granska leverantörsposten och uppdatera via den normala godkända källan. |
| Leverantörsfix identifierad | Den medföljande publicerade paketrevisionen matchar den täckta rättningsjämförelsen. | Bekräfta att tjänsten som körs har läst in det uppdaterade paketet. |
| Vissa råd behöver fortfarande granskas | Andra poster har oupplöst tillämplighet, ingen angiven lösning eller kvarvarande osäkerhet. | Läs dessa råd; kalla inte hela maskinen säker. |
| Kan inte bestämma | Täckning, källa, revision, körtidsbekräftelse eller färskhet är otillräcklig. | Be leverantören om bevis istället för att behandla ingen slutsats som ingen sårbarhet. |
Installerat och kört är olika tillstånd
Att uppdatera ett paket på disken bevisar inte i sig att alla långvariga tjänster har startats om till den nya koden.Följ leverantörens service-omstart och verifieringsinstruktioner, med hjälp av ett underhållsfönster där det är lämpligt.Inkludera arbetare och behållare i kontrollen snarare än bara ett skals PHP-kommando.
Om det finns anledning att misstänka att säkerheten har äventyrats är en uppdaterad version inte en ren hälsodeklaration.Undersök incidenten, loggar, referenser och återställning separat.Detta verktyg testar inte en exploit, inspekterar inte programkod eller granskar WordPress-tillägg.
Kontrollera bevis och färskhet
Läs resultatets källlänkar och tidpunkten för den senaste lyckade uppdateringen. Det kan förekomma förseningar vid leverantörspublicering och flödesimport. WAIU vägrar en positiv paketslutsats när ögonblicksbilden är mer än 12 timmar gammal. Liveuppdateringsjobbet måste vara aktiverat och fungera för att delade data ska vara aktuella.
Förvara jämförelsen i en underhållspost: medföljande paket, relevanta CVE:er, fast revision, rådgivande datum och vad administratören verifierade efteråt Det ger dig ett användbart spår utan att förväxla en offentlig webbplatshuvudkontroll med en serversäkerhetsrevision.